

La regla en detalle
El objetivo es evitar que un único fallo de hardware, un error de configuración, un incidente de ransomware, un robo o un desastre físico destruyan todas las copias al mismo tiempo.
La regla es lo bastante sencilla para un homelab y lo bastante flexible para un entorno empresarial. La parte difícil radica en definir qué cuenta como copia independiente y comprobar que esas copias realmente se puedan restaurar.
CISA define la regla como tres copias de los archivos importantes, dos tipos de almacenamiento distintos y una copia guardada fuera de la ubicación principal.
La regla reduce la dependencia. Cuando un sistema falla, queda otra copia disponible. Cuando la ubicación completa se ve afectada, la copia externa ofrece otra vía de recuperación.
Qué significa el número 3
Debes tener tres copias en total: tus datos de producción en uso, más una primera y una segunda copia de seguridad. La copia de producción son los datos que tus aplicaciones, máquinas virtuales, equipos o servidores de archivos usan a diario, por lo que no la duplicas manualmente. Por ejemplo:
Tres copias ofrecen margen ante fallos simultáneos. Si un disco de producción falla, se puede restaurar desde el backup local. Si el backup local también se daña, se corrompe o no está accesible, queda la tercera copia.
Tener más copias no otorga automáticamente mayor protección. Tres copias guardadas en el mismo NAS pueden desaparecer juntas.
Qué significa el número 2
La interpretación tradicional recomienda dos tipos de soporte distintos, como disco y cinta. En entornos actuales también conviene considerar sistemas de almacenamiento separados y dominios de fallo aislados. Dos discos USB conectados al mismo equipo pueden ser dispositivos distintos en lo técnico, pero siguen expuestos al mismo malware, problema eléctrico, robo y cuenta de usuario.
Un diseño más sólido combina una copia en disco local para restauraciones rápidas con almacenamiento de objetos, cinta o un servidor de backup remoto para recuperaciones independientes. El segundo sistema no debe depender del mismo controlador, cuenta de administración, suministro eléctrico o servidor físico que el primero.
Usar soportes distintos ayuda, pero la independencia real importa más que acumular dispositivos diferentes.
Qué significa el número 1
Al menos una copia de seguridad debe guardarse fuera (offsite). Una copia externa protege ante incidentes que afecten a toda la sede principal:
Una copia externa puede ser:
Estar en otra ubicación no garantiza protección por sí solo. Un repositorio en la nube controlado con la misma cuenta de administrador comprometida puede borrarse igual, y un NAS remoto montado permanentemente en la red de producción puede ser cifrado por ransomware. La separación geográfica debe combinarse siempre con la separación de accesos.
Lo que no cuenta como copia de seguridad
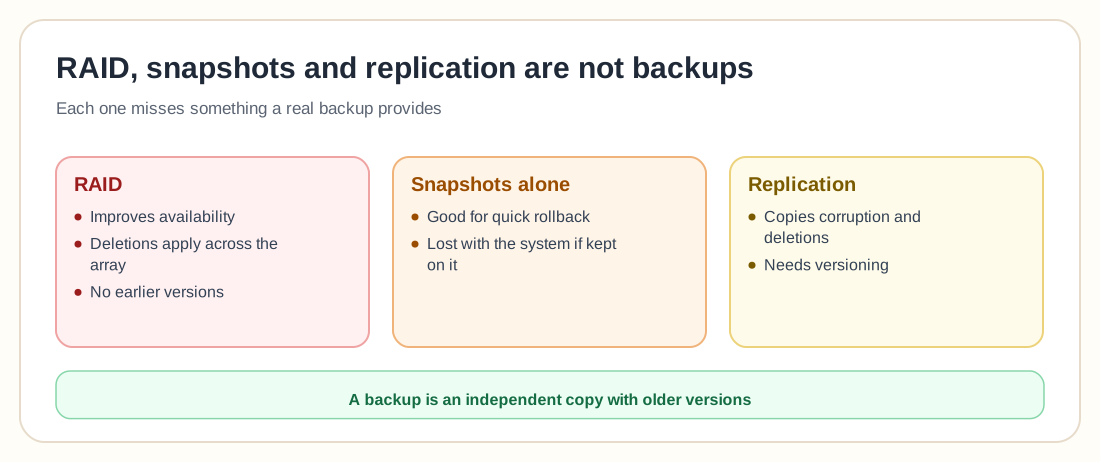
Por qué RAID no es una copia de seguridad
RAID mejora la disponibilidad del almacenamiento cuando un disco falla. No genera una copia histórica independiente de tus datos. RAID normalmente no protege ante:
Cuando se borra un archivo en un arreglo RAID, el borrado se aplica de inmediato a todo el conjunto. RAID conserva con fidelidad el estado actual, incluidos los cambios no deseados. Usa RAID para mejorar la disponibilidad; usa copias de seguridad para recuperar versiones anteriores o independientes de los datos.
Por qué los snapshots por sí solos no son suficientes
Los snapshots resultan muy útiles para volver atrás con rapidez, hacer pruebas y recuperar archivos modificados recientemente. Sin embargo, un snapshot almacenado en el mismo sistema de producción no es una copia de seguridad independiente. Si el pool, el arreglo, el servidor o la cuenta administrativa se ven comprometidos, los snapshots desaparecerán junto con los datos originales.
Los snapshots pueden constituir una capa de la estrategia de backup cuando se replican o copian a otro sistema protegido. No deben ser el único método de recuperación.
Por qué la replicación no equivale a una copia de seguridad
La replicación copia datos de un sistema a otro. Eso contribuye a la alta disponibilidad, pero también puede copiar:
El control de versiones y la retención determinan si el destino permite recuperar un estado anterior. Una copia replicada sin versiones históricas proporciona redundancia, pero no una recuperación útil.
Más allá de lo básico: la regla 3-2-1-1-0
La regla básica 3-2-1 sigue siendo una base sólida, pero los ataques actuales suelen apuntar directamente a los sistemas de copias de seguridad. Quienes operan ransomware intentan eliminar tareas de backup, borrar snapshots, vaciar repositorios, comprometer cuentas en la nube y bloquear a los administradores de recuperación.
El NCSC señala que los datos guardados en local o en la nube no son resistentes al ransomware por defecto. Sus directrices recomiendan protección frente a acciones destructivas, pérdida de acceso y corrupción de versiones posteriores de backup.
Esto ha llevado a muchas organizaciones a ampliar la regla a 3-2-1-1-0:
La copia extra debe resistir modificaciones o borrados. Algunas opciones son:
El cero significa que las copias se comprueban y las restauraciones se prueban. Una tarea de backup marcada como correcta no demuestra que la aplicación, base de datos o máquina virtual pueda recuperarse con éxito.
CISA recomienda mantener copias de seguridad cifradas offline y comprobar periódicamente su disponibilidad e integridad en un escenario de recuperación ante desastres.
Arquitecturas de referencia
Una arquitectura 3-2-1 práctica para Proxmox
Un entorno Proxmox pequeño puede utilizar el siguiente esquema:
La copia local en PBS permite restauraciones rápidas. La copia remota o en la nube protege ante la pérdida de la sede principal. La copia protegida ofrece otra vía de recuperación si las credenciales o repositorios online se ven comprometidos. Consulta la guía de Proxmox Backup Server para deduplicación, sincronización remota y copias de seguridad offline.
Una estrategia práctica para un homelab
Un homelab no necesita software empresarial para cumplir la regla. Una configuración viable:
El objetivo es contar con copias independientes entre sí, y una configuración sencilla puede lograrlo.
Una estrategia práctica para una pequeña empresa
Los sistemas críticos deben priorizarse según cuántos datos la empresa se puede permitir perder y con qué rapidez deben volver a operar. Estos requisitos suelen definirse mediante:
La pérdida máxima admisible de datos, medida en tiempo.
El tiempo máximo aceptable antes de que el sistema deba estar operativo de nuevo.
Un sistema con copias cada ocho horas no puede cumplir un objetivo de punto de recuperación de una hora.
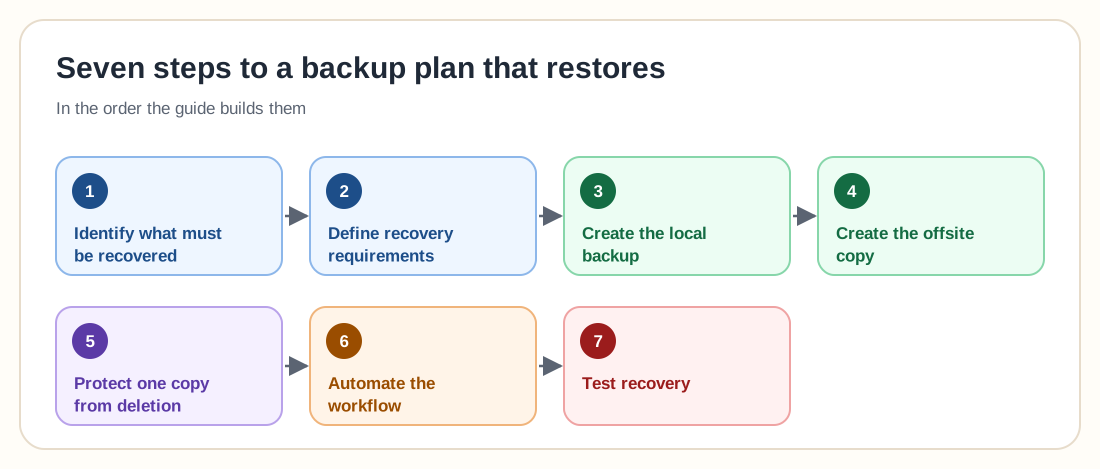
Construye tu estrategia: siete pasos
Identifica qué debe recuperarse
Comienza por los datos y sistemas cuya pérdida causaría un perjuicio real. No todos los archivos temporales necesitan la misma protección.
Define los requisitos de recuperación
Para cada sistema, documenta lo siguiente. Esto evita elegir un calendario de copias sin conocer la necesidad real del negocio.
Crea la copia de seguridad local
La primera copia suele destinarse a restauraciones rápidas. Sitúala en un sistema de almacenamiento independiente siempre que sea posible, para no compartir puntos de fallo con producción.
Crea la copia externa (offsite)
Copia las copias de seguridad a otra ubicación física o plataforma de nube independiente. Considera:
Consulta la guía de opciones de backup en la nube para comparar destinos online.
Protege una copia frente al borrado
Usa una copia offline o inmutable para los sistemas importantes. Limita quién puede modificar las políticas de retención o borrar copias. Siempre que sea posible, los administradores de producción no deben tener control total sobre todas las capas de backup.
Las directrices del NIST publicadas en junio de 2026 recomiendan mantener una copia de seguridad offline o protegida de tal modo que un atacante no pueda alcanzarla ni comprometerla.
Automatiza el flujo de trabajo
Las copias manuales se olvidan con facilidad. La automatización debe reducir el trabajo repetitivo sin ocultar los fallos. Automatiza:
Prueba la recuperación
Prueba distintos niveles de restauración. Registra cuánto tiempo requiere la recuperación y qué obstáculos impiden completarla.
El NIST advierte de que muchas organizaciones disponen de copias de seguridad sin comprobar con regularidad si esas copias realmente permiten restaurar sus sistemas.
Errores comunes con la regla 3-2-1
Las carpetas y datasets separados no protegen ante la pérdida física del equipo.
Un recurso compartido siempre accesible puede quedar al alcance de malware o cuentas de administrador comprometidas.
Una sola cuenta robada no debería permitir borrar los datos de producción, los backups locales y las copias externas.
Un servicio de sincronización puede propagar al instante un borrado o archivo corrupto a todos los dispositivos conectados. Busca historial de versiones, retención y recuperación independiente.
Una copia puede estar intacta y fallar el proceso de recuperación por falta de credenciales, configuración, claves de cifrado o dependencias de aplicaciones.
Algunas plataformas necesitan catálogos, índices o bases de datos de configuración para restaurar con eficacia. Protege la configuración del sistema de backup además de los datos.
La corrupción o un ataque pueden pasar desapercibidos durante semanas. La retención debe incluir suficientes versiones históricas para volver a un punto seguro.
Las claves de cifrado, los códigos de recuperación de la nube y las credenciales de administración deben estar accesibles durante un desastre sin quedar expuestos al uso habitual en producción.
Frecuencia de backup y retención
No existe un calendario universal, pero un punto de partida sencillo puede ser:
Ajusta el calendario a tus propios objetivos de recuperación y no a una plantilla genérica. Las bases de datos con muchos cambios pueden necesitar protección continua o cada hora, mientras que un archivo de proyectos finalizados puede requerir solo copias periódicas.
Lista de verificación de la regla 3-2-1
0 / 14Usa esta lista para revisar tu entorno y marca cada elemento que ya tengas implementado:
Una gran cantidad de tareas de backup correctas no sustituye a una prueba real de restauración.
Preguntas frecuentes
La regla de backup 3-2-1 recomienda mantener tres copias en total de tus datos, utilizar dos sistemas de almacenamiento o soportes distintos y guardar al menos una copia fuera de la ubicación principal (offsite).
No. RAID protege frente a ciertos fallos de disco, pero normalmente no protege ante borrados accidentales, ransomware, corrupción, robo o la pérdida total del servidor.
Los snapshots facilitan la recuperación rápida, pero si solo se guardan en el sistema de producción no son copias independientes. Es necesario copiarlos o replicarlos a otro sistema protegido.
Sí, puede servir. El repositorio en la nube debe contar con control de versiones, cifrado, autenticación robusta y protección contra eliminaciones no autorizadas.
Pueden formar parte de la estrategia si son independientes, se rotan adecuadamente y no permanecen conectados de forma permanente. Tener ambos discos junto al mismo equipo ofrece poca protección frente a robos o daños físicos.
La frecuencia debe basarse en cuántos datos te puedes permitir perder. Un objetivo de punto de recuperación (RPO) de cuatro horas exige copias o puntos de replicación al menos cada cuatro horas.
Es una base sólida, pero una copia offline o inmutable junto con pruebas de restauración ofrecen una protección mucho más firme. Este modelo ampliado suele llamarse regla 3-2-1-1-0.
La capacidad real de recuperación. Una copia de seguridad tiene poco valor hasta confirmar que los datos, las aplicaciones y los sistemas pueden restaurarse dentro del tiempo necesario.
Crea vías de recuperación independientes
La fortaleza de la regla 3-2-1 reside en la separación. Tu sistema de producción, tu backup local y tu copia externa no deben depender del mismo hardware, cuenta de administración, plataforma de almacenamiento ni ubicación física.
Empieza por tres copias recuperables. Añade separación de accesos, inmutabilidad y pruebas de restauración a medida que el entorno gane importancia. Una estrategia sencilla y verificada periódicamente es más segura que un diseño complejo que nadie sabe cómo restaurar.