

Kubernetes quiere que dejes Ingress, pero Gateway API parece un rompecabezas
Una idea prometedora con una experiencia difícil
El entusiasmo en torno a Gateway API es genuino, y la idea convence rápido: mayor flexibilidad, abstracciones más limpias y una vía moderna para gestionar el tráfico dentro de Kubernetes. El problema aparece en el momento en que alguien intenta utilizarlo. La experiencia resulta más pesada de lo previsto, sobre todo para una tecnología que se promociona como el siguiente paso evolutivo.
Un usuario lo resumió a la perfección: le gustaba el concepto y valoraba sus posibilidades, pero no podía pasar por alto lo difícil que resulta ponerlo en marcha. Ese contraste genera fricción. Una característica puede ser técnicamente superior, pero si el camino para adoptarla parece enrevesado, la gente duda, y esa vacilación termina siendo una barrera mayor que cualquier detalle técnico.
Kubernetes Ingress Explained: Your Single Entry Point to Cluster Services
Ingress funcionaba porque ya estaba ahí
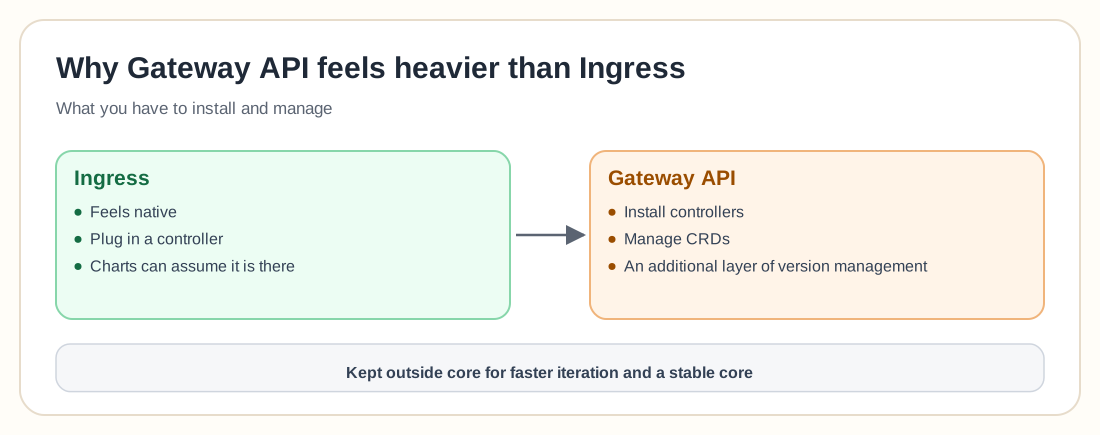
Ingress triunfó por una razón sencilla: resultaba nativo. Formaba parte del entorno que los administradores ya entendían. A los equipos les bastaba con desplegar un controlador y todo lo demás encajaba de inmediato; los charts podían dar por sentada su presencia y los flujos de trabajo se mantenían predecibles.
Gateway API cambia esa expectativa. Ahora los equipos deben instalar controladores y gestionar CRDs, y esa capa adicional introduce problemas de compatibilidad de versiones que los charts no pueden anticipar. Algo que solía percibirse como estándar pasa a ser condicional de repente. Un desarrollador lo definió como una "capa adicional de gestión de versiones", una frase con mucho más peso del que aparenta.
Esa diferencia altera la forma en que los equipos abordan la adopción. La familiaridad y la certidumbre desaparecen, e incluso administradores veteranos empiezan a dudar de tareas que antes eran rutinarias.
El argumento para permanecer fuera del core
Uno de los mantenedores intervino para explicar los motivos detrás de este diseño y, desde una perspectiva de arquitectura, la postura tiene sentido. Mantener Gateway API fuera del core permite iterar con mayor rapidez, de modo que las funcionalidades evolucionan sin depender de los ciclos completos de lanzamiento de Kubernetes. Esa agilidad cuenta mucho en un sector donde la infraestructura avanza a gran velocidad.
La estabilidad es el otro motivo de peso. El core de Kubernetes asume una responsabilidad enorme, e incorporar más elementos de forma directa aumenta el riesgo de mantenimiento y la probabilidad de fallos de seguridad. Mantener una estructura modular reduce esa presión. Una de las explicaciones lo dejó claro: el core debe permanecer estable, incluso si eso exige un ritmo más pausado.
Sobre el papel, esa lógica convence. Encaja con el modo en que los sistemas grandes suelen escalar y prioriza la salud a largo plazo sobre la comodidad inmediata.
La frustración de quienes lo usan a diario
La frustración surge desde otro punto de vista. A los operadores les preocupa menos la pureza arquitectónica que enrutar el tráfico hacia sus clústeres sin tener que sortear obstáculos adicionales. Una de las respuestas fue tajante al señalar lo extraño que resulta tener que configurar tantas piezas solo para poder "recibir tráfico".
Otra perspectiva cuestionaba el momento elegido. Si Gateway API todavía no está listo para formar parte de la experiencia central, ¿por qué presentarlo como el relevo definitivo? La duda persiste porque refleja un desfase evidente entre el discurso oficial y la realidad operativa.
A esto se suma el problema incómodo de la coexistencia. Ingress sigue presente y Gateway API convive a su lado, de modo que los equipos se ven obligados a lidiar con ambos enfoques, lo que añade una carga cognitiva considerable. Un comentario lo calificó de "pesadilla de usabilidad", reflejando el desgaste de hacer malabares con dos sistemas superpuestos.
Un punto medio que todavía parece incompleto
Algunas voces intentan tender puentes. Reconocen que la experiencia actual dista de ser ideal, pero destacan las ventajas de la flexibilidad. Ejecutar Gateway API fuera del núcleo permite aplicar actualizaciones rápidas sin tocar clústeres enteros, algo clave en entornos donde actualizar requiere semanas de planificación o conlleva riesgos operativos.
Las CRD versionadas también prometen estabilidad: basta con instalar definiciones estables para evitar cambios incompatibles. El planteamiento suena tranquilizador y ese compromiso facilitaría la adopción si se cumple de forma rigurosa.
Pese a ello, la experiencia todavía parece a medio terminar. Un operador describió las dificultades que afronta en múltiples entornos, en especial en instalaciones restringidas donde cada dependencia debe justificarse. Las capas extra añaden fricciones que la documentación por sí sola no logra resolver.
La experiencia de uso frena el despegue
Lo que frena a Gateway API es la experiencia de uso cotidiana. El planteamiento convence, pero la puesta en práctica exige más esfuerzo del previsto, y esa distancia moldea la percepción mucho antes de que se aprecien sus ventajas técnicas.
El panorama actual refleja una fase de transición. Ingress sigue siendo sencillo y familiar, mientras que Gateway API resulta más potente pero también más exigente. Los equipos quedan atrapados en medio, sopesando la comodidad inmediata frente a la preparación para el futuro.
El debate demuestra lo difícil que resulta sustituir algo que ya funciona lo bastante bien. La mejora técnica por sí sola no garantiza la adopción; el camino hacia esa mejora tiene que percibirse natural. Mientras no sea así, hasta las propuestas más sólidas avanzarán con lentitud.