

Namespaces de usuario en Kubernetes: seguridad y problemas reales
Seis años de trabajo lanzados a producción de golpe
Tras seis años de desarrollo, pruebas, iteraciones y seguramente muchas dudas, los namespaces de usuario en Kubernetes no llegaron con fuegos artificiales. Simplemente aparecieron. Uno de los colaboradores principales publicó tres entradas densas en su blog, desde el uso básico hasta detalles minuciosos de implementación, para quienes quieren entender cómo funciona la maquinaria interna.
Se nota la intención que hay detrás. Se diseñó para ingenieros que quieren comprender los mecanismos internos, y los titulares nunca fueron el objetivo. Aun así, la llegada a disponibilidad general resulta repentina. Años de trabajo y, de pronto, se convierte en el problema o la oportunidad de todos.
La celebración se topa con la inquietud
La reacción fue de aplausos acompañados de inquietud. Un usuario comentó: "Esto es enorme… pero espero que mi equipo de seguridad no lo vea todavía". Es una advertencia disfrazada de humor, porque en cuanto los equipos de seguridad se enteran, los backlogs crecen y las prioridades cambian. Otro comentario apuntaba a lo mismo: "De lo contrario, todo el trabajo actual se detendrá hasta que se resuelvan los 100 tickets nuevos…".
Hay un instante en el que la innovación resulta emocionante, y luego aterriza la realidad. La adopción es tan organizativa como técnica, y la parte organizativa es donde todo se frena.
La idea clave: root sin poder real
Fuera del círculo de expertos de Kubernetes, la pregunta obvia no tardó en aparecer. Un usuario la formuló con total claridad: ¿para qué sirve esto y cómo mejora la seguridad?
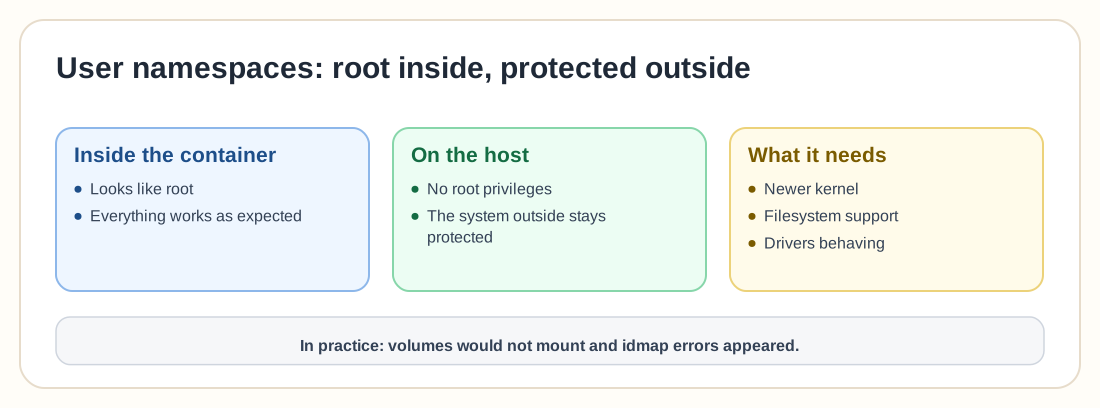
Los namespaces de usuario permiten que los contenedores actúen como si se ejecutaran como root sin tener privilegios de root en el host. Es una ilusión muy práctica: todo lo que está dentro funciona como se espera y el sistema anfitrión se mantiene protegido.
Algunos lo consideran un gran avance: "por fin, aislamiento real sin romper los flujos de trabajo". Otros discrepan: "Suena fantástico hasta que choca con todo lo demás". Un grupo menos visible todavía intenta asimilar cómo encaja.
Donde la teoría choca con la realidad
El relato perfecto se resquebraja cuando la gente lo prueba. Un usuario activó la función y sus volúmenes no se montaron en absoluto, lo que supuso un bloqueo total. Otro se topó con limitaciones del sistema de archivos, con errores vinculados al soporte de idmap.
Esta función depende de una cadena de requisitos: versiones del kernel, compatibilidad del sistema de archivos y controladores que se comporten como deben. El autor señala que los kernels más recientes deberían funcionar en su mayoría, pero ese "deberían" asume demasiada responsabilidad.
"Es nuevo, se esperan asperezas", sostiene la postura optimista. La prudente replica: "Si rompe el almacenamiento, no está listo para producción". Un tercer grupo prefiere esperar a futuras actualizaciones.
Creadores y usuarios: una brecha conocida
Existe una distancia entre quienes construyeron esto y quienes lo administran en el día a día. Quien lo desarrolla ofrece documentación, artículos y charlas que explican cada capa, por lo que desde esa perspectiva todo parece terminado.
Los usuarios conviven con entornos complejos, con distintos clústeres, sistemas de almacenamiento y limitaciones. Un comentario reflejó esa duda a la perfección: tienen "ganas de volver a probarlo" en una versión futura, no ahora. Esa cautela nace de la experiencia previa más que de la resistencia al cambio, ya que casi todos los equipos han sufrido bastantes percances como para avanzar con pies de plomo.
Un cambio que nadie puede ignorar
Los namespaces de usuario son más que un simple interruptor de configuración, porque transforman la manera de entender la seguridad en contenedores.
"Así es como deberían haber sido los contenedores desde el principio", afirma una postura. "Esto sacará a la luz problemas que veníamos ignorando", advierte otra. Y hay quienes comprenden ambos lados, admitiendo que el progreso en sistemas de este tipo siempre exige un precio. Ambas partes tienen razón: aporta mayor seguridad a los sistemas, pero también rompe piezas, ralentiza a los equipos y obliga a tomar decisiones difíciles sobre prioridades. Como la mayoría de las transformaciones de infraestructura, no pide permiso a nadie.