

5 mejores formas gratuitas de exponer tu servidor doméstico en 2026 (túneles, límites y trampas en los términos de servicio)
Acceder a tu homelab desde el exterior ya no implica abrir un puerto en el router y esperar que todo vaya bien. Esta guía compara cinco opciones gratuitas según lo que realmente permiten: ancho de banda, dominios y las dudas sobre las condiciones de servicio que la mayoría de las guías responden con certezas desfasadas.
Los planes gratuitos se reducen sin previo aviso.
Suscríbete para recibir notas de infraestructura y guías de Mr.PlanB, incluidas las actualizaciones cuando los límites de páginas como esta cambien.
Comparativa rápida: formas gratuitas de salir de tu red doméstica
Los planes gratuitos y sus condiciones cambian. Cada cifra de esta página se comprobó con la documentación del proveedor el 8 de agosto de 2026. Compruébalo antes de depender de ello.
| Opción | Tipo | Dominio | Límites gratuitos | El inconveniente |
|---|---|---|---|---|
| Cloudflare Tunnel | Túnel inverso | Tu propio dominio, en Cloudflare | Sin límite de ancho de banda publicado en el plan gratuito | Las reglas para streaming de medios no están claras |
| Tailscale | VPN mesh (+ Funnel) | Proporcionado por Tailscale para Funnel | 6 usuarios, dispositivos ilimitados | Privado por defecto; el acceso público requiere Funnel |
| ngrok | Túnel inverso | 1 dominio estático gratuito | Nivel gratuito, un agente en línea | Página de advertencia intermedia en dominios estáticos gratuitos |
| ZeroTier | VPN mesh | Ninguno (direccionamiento privado) | 25 nodos en el plan gratuito | Solo red privada; nada se publica en abierto |
| WireGuard en un VPS gratuito | Túnel autoalojado | El tuyo propio | Limitado por la instancia gratuita | Tú construyes, proteges y mantienes todo |
1. Cloudflare Tunnel
Túnel inverso · Sin límite de ancho de banda publicado en el plan gratuito
La opción predeterminada para publicar un servicio doméstico de forma adecuada. Un demonio en tu equipo se conecta hacia afuera con Cloudflare y mantiene la conexión abierta, de modo que no necesitas abrir puertos y tu IP doméstica nunca aparece en el DNS. Obtienes TLS, protección contra DDoS y Cloudflare Access delante si quieres autenticación.
El único coste es un dominio que use los servidores de nombres de Cloudflare.
Durante años se dijo que transmitir Plex o Jellyfin mediante un túnel violaba la sección 2.8 de los términos de Cloudflare, y muchas guías lo siguen repitiendo de forma errónea. Esa sección ya se eliminó, y Cloudflare no ha publicado una regla de reemplazo clara que defina qué está y qué no está permitido para archivos multimedia grandes a través del proxy gratuito. El streaming de medios ya no está prohibido por la cláusula que todos citan, pero tampoco está claramente permitido. Si tu biblioteca multimedia te importa, lee los términos actuales en vez de confiar en cualquier lista, incluida esta, y considera poner los medios en una ruta que no pase por el proxy.
Ideal para: Publicar un servicio web en tu propio dominio, de forma segura y sin tocar tu router.
Documentación de Cloudflare Tunnel2. Tailscale
VPN mesh (+ Funnel) · 6 usuarios, dispositivos ilimitados
El plan gratuito mejoró sustancialmente en abril de 2026: pasó de 3 usuarios y 100 dispositivos a 6 usuarios y dispositivos ilimitados. La mayoría de las comparativas no se han actualizado, así que si lees en otro sitio que tienes un límite de 100 equipos, esa información está desfasada.
Tailscale crea una red mesh privada de WireGuard entre tus dispositivos. Nada queda expuesto a internet. Te conectas a tu host de Proxmox desde tu portátil como si estuvieras en casa. Para la mayoría de las necesidades en un homelab, esta es la respuesta adecuada y la más segura, ya que no hay superficie pública que atacar.
Cuando necesitas algo público, Tailscale Funnel reenvía un servicio a internet abierto con un hostname proporcionado por Tailscale. Funciona bien para demostraciones y compartir de forma ligera, pero no está diseñado como una CDN de uso general y no obtienes tu propio dominio.
Ideal para: Acceder a tu homelab desde cualquier lugar. Es la opción predeterminada para el acceso de administración.
Precios de Tailscale3. ngrok
Túnel inverso · Nivel gratuito, un agente en línea
ngrok es la forma más rápida de exponer localhost en internet, y mejoró cuando empezó a ofrecer a cada usuario gratuito un dominio estático permanente en lugar de URL aleatorias que caducaban tras ocho horas.
El obstáculo para cualquier servicio de cara al público es la página intermedia: quienes visiten un endpoint gratuito de ngrok verán una página de aviso de ngrok antes de acceder a tu contenido. Sirve para probar un webhook o enseñarle algo a un compañero, pero no si quieres enviar el enlace a usuarios reales.
Trátalo como una herramienta de desarrollo accesible desde el exterior y usa otra opción para alojamiento.
Ideal para: Desarrollo de webhooks y pruebas temporales, donde la página intermedia no suponga un problema.
Precios de ngrok4. ZeroTier
VPN mesh · 25 nodos en el plan gratuito
ZeroTier es la otra opción mesh, con un enfoque distinto: emula un switch Ethernet, por lo que los equipos conectados funcionan como si compartieran una misma LAN. Eso resulta interesante para servicios que requieren adyacencia de capa 2 y protocolos de difusión complejos.
El plan gratuito permite veinticinco nodos, más de lo que necesita la mayoría de los homelabs. Al igual que con Tailscale, esto no expone nada públicamente. Es solo para ti y las personas que invites expresamente.
Elígelo antes que Tailscale si buscas de forma específica el comportamiento de LAN plana; en caso contrario, el modelo de identidad y las herramientas de Tailscale resultan más sencillos en el día a día.
Ideal para: Homelabs donde se busca que los equipos se comporten como si compartieran una misma LAN.
Precios de ZeroTier5. WireGuard en un VPS gratuito
Túnel autoalojado · Limitado por la instancia gratuita
Esta opción no depende de ningún proveedor de túneles. Tomas una de las instancias en la nube siempre gratuitas, ejecutas WireGuard en ella y enrutas el tráfico desde esa IP pública hacia tu servidor doméstico. El VPS se convierte en la puerta de entrada y tu IP doméstica permanece oculta.
Aquí nada se puede revocar salvo la propia instancia gratuita, y mantienes el control absoluto sobre TLS, el enrutamiento y lo que expones. Es una ventaja real frente a cualquier opción gestionada anterior.
Los inconvenientes son igual de reales: ahora te encargas de aplicar parches al VPS, configurar el firewall correctamente y evitar errores de enrutamiento. Los niveles gratuitos también limitan la salida de datos (la instancia gratuita de Google incluye solo 1 GB de transferencia saliente al mes), por lo que no es una buena alternativa para servicios con mucho contenido multimedia.
Ideal para: Quienes no quieren depender de un proveedor de túneles y prefieren administrar una máquina más.
Guía de inicio rápido de WireGuard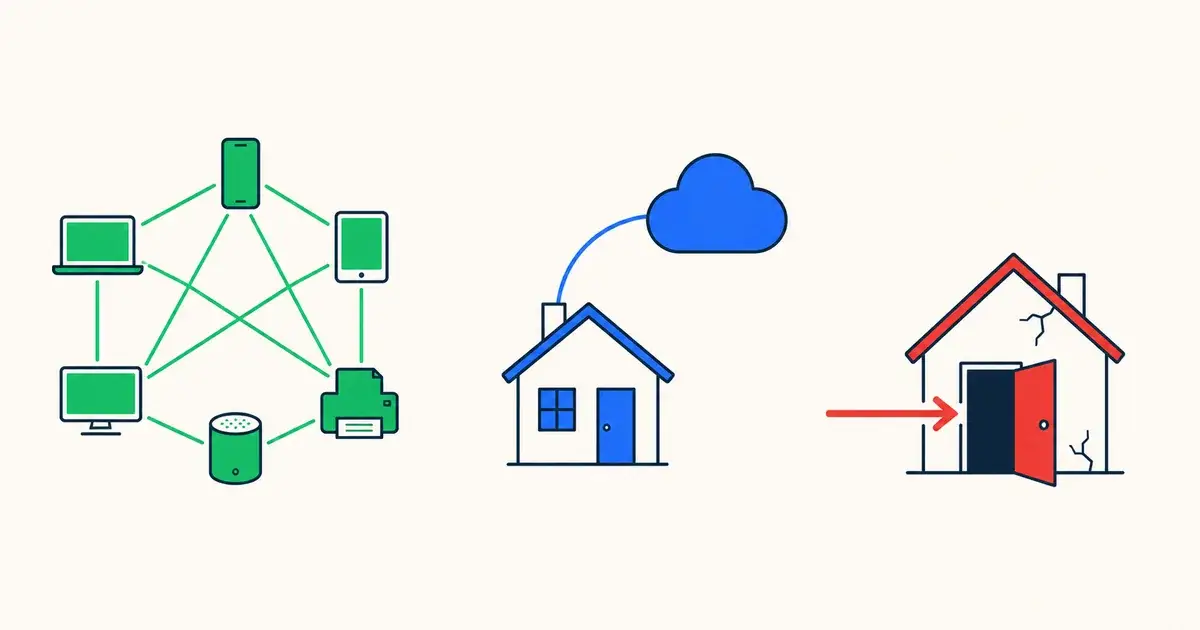
Cómo elegir una opción
Pregúntate quién necesita acceso antes de cualquier otra cosa. Si la respuesta es «mi familia y yo», usa una VPN mesh y quédate ahí, porque eliminas por completo la superficie de ataque pública. Recurre a un túnel solo cuando personas externas necesiten cargar el servicio.
Nunca expongas el hipervisor. Publica el servicio individual, no la interfaz de gestión de Proxmox. El control equivalente a root de cada VM que tienes no debe estar tras una URL pública, por muy buena que sea la configuración TLS.
Lee las condiciones para tu carga de trabajo real. La mayoría de estas opciones funcionan bien para un panel y plantean dudas para un servidor de medios. El caso de los medios en Cloudflare en particular sigue sin aclararse, y cualquier guía que lo responda con total seguridad en uno u otro sentido está especulando.
Monitorea el túnel, no solo el servicio. Si el demonio del túnel se cae, deja fuera de línea todo lo que hay detrás mientras el servidor parece estar perfectamente activo, así que compruébalo desde fuera usando uno de los monitores de disponibilidad gratuitos. Si optas por WireGuard, el extremo puede residir en una instancia VPS gratuita.
Preguntas frecuentes
¿Está permitido transmitir Plex o Jellyfin a través de Cloudflare Tunnel?
Ya no está prohibido por la cláusula específica que todos citan: la sección 2.8 de los términos de Cloudflare, que restringía el contenido no HTML a través del proxy, se ha eliminado. Cloudflare no la ha sustituido por una regla clara que especifique qué volumen de vídeo es aceptable en un plan gratuito, por lo que la situación sigue siendo ambigua. Si tu biblioteca multimedia te importa, revisa los términos actuales de Cloudflare y considera una ruta que no pase por el proxy, como una conexión de Tailscale entre tus propios dispositivos.
¿Túnel, VPN o reenvío de puertos: qué conviene elegir?
Si solo tú y tu entorno doméstico necesitáis acceso, usa una VPN mesh como Tailscale o ZeroTier: no se expone nada públicamente, lo que elimina por completo la superficie de ataque. Si personas externas necesitan conectarse, como en una web pública o un enlace compartido, usa un túnel inverso como Cloudflare Tunnel. El reenvío de puertos es la opción a evitar: publica tu IP doméstica, exige gestionar TLS y el firewall por tu cuenta, y suele ser la vía por la que se comprometen los homelabs.
¿Necesito un dominio propio?
Para Cloudflare Tunnel, sí. El dominio debe usar los servidores de nombres de Cloudflare, y ese es el requisito básico. ngrok te da un dominio estático gratuito en el suyo. Tailscale Funnel proporciona un hostname alojado por Tailscale. Las opciones mesh no usan DNS público en absoluto. De modo que un dominio solo es estrictamente necesario si quieres publicar algo bajo tu propio nombre.
¿Cuál es la forma más segura de acceder a la interfaz web de Proxmox de forma remota?
No la expongas a internet en absoluto. La interfaz web de Proxmox VE concede acceso equivalente a root sobre toda tu infraestructura de virtualización, y poner eso tras cualquier URL pública, incluso con TLS, es una mala idea. Ponla dentro de una VPN mesh para que solo sea accesible desde tus propios dispositivos. Si tienes que publicar algo, publica el servicio individual, nunca la interfaz de gestión del hipervisor.
¿Puede un túnel gratuito soportar tráfico real?
Para una web personal, un panel o una API, sin problema. Para tráfico continuo de gran ancho de banda, no, y la limitación habitual es el plan gratuito que respalda el túnel. El tráfico de salida en instancias gratuitas en la nube es bajo (la de Google incluye 1 GB al mes), los túneles gestionados no se ofrecen como CDN y las velocidades de subida domésticas te limitarán mucho antes que cualquier otro factor.
Guías relacionadas
Última comprobación: 8 de agosto de 2026.