

Backups inmutables de Veeam: ¿cuánto deberías confiar en ellos?
Los backups inmutables de Veeam merecen bastante confianza como una capa de recuperación frente a ransomware, aunque tratarlos como una copia definitiva e invencible va demasiado lejos. Un repositorio reforzado (hardened repository) puede hacer que los archivos de backup resistan el borrado o la modificación mientras dure la retención configurada, pero el host del repositorio, el plano de gestión, la información de cifrado y el proceso operativo de recuperación aún necesitan protección.
Esa tensión fue el núcleo de un debate detallado entre administradores. El entorno utilizaba un repositorio reforzado de Veeam con credenciales de un solo uso y SSH deshabilitado tras la configuración inicial. El administrador había seguido la guía de refuerzo y aun así mantenía una última capa defensiva en cinta. Quería saber cuánta confianza debería depositar realmente un operador en la inmutabilidad online después de haber aplicado las medidas de protección de forma correcta.
¿Qué protege realmente un repositorio reforzado de Veeam?
Un repositorio reforzado de Veeam está diseñado para evitar que los archivos de backup se muevan, modifiquen o eliminen mientras un periodo de inmutabilidad configurado esté activo. La documentación actual de Veeam también describe credenciales de un solo uso que se utilizan durante el despliegue y no se guardan en la base de datos de configuración de Veeam Backup & Replication.
Esos controles importan. Si un atacante compromete el servidor de gestión habitual de Veeam, el diseño busca evitar que simplemente recupere las credenciales originales de incorporación de Linux e inicie sesión en el repositorio como si fuera un servidor administrado ordinario.
El repositorio cuenta además con servicios dedicados de Veeam que gestionan la inmutabilidad. La documentación actual describe un servicio de inmutabilidad con permisos de root que se ejecuta como un proceso secundario controlado e incluye detección de desfase horario (timeshift), algo fundamental porque alterar la hora del sistema es una vía obvia por la que un atacante podría intentar acortar el límite de retención.
Es un diseño mucho más robusto que colocar backups en un servidor de archivos de uso general con las mismas credenciales administrativas utilizadas en el resto de la infraestructura, aunque un diseño más fuerte sigue sin ser infalible.
La guía de backup desconectado de PBS de Mr.PlanB llega a una conclusión parecida desde otra plataforma. La inmutabilidad ayuda, pero las copias desconectadas o controladas de forma independiente siguen importando cuando el modelo de amenazas incluye el compromiso del propio plano de gestión.
¿Por qué algunos administradores seguían escépticos?
La postura escéptica se centró en un principio básico de sistemas: si el software y el hardware permanecen online, sigue existiendo alguna vía de gestión que los controla. Un participante argumentó que Veeam tiene en última instancia servicios que establecen y eliminan atributos de inmutabilidad a medida que expira la retención, por lo que una vulnerabilidad en esa ruta de control podría, en teoría, tener impacto.
Otro usuario planteó el punto con más cautela. El servidor de Veeam Backup & Replication es un plano de gestión. Debe comunicarse con los servicios de movimiento de datos, distribuir actualizaciones de software e indicar a los componentes de infraestructura qué hacer. Eso no demuestra que exista un exploit capaz de eludir la inmutabilidad del repositorio reforzado, pero explica por qué un administrador no debería convertir una función de seguridad en la garantía de que ninguna vulnerabilidad futura en el plano de gestión podrá afectarla jamás.
La conversación también incluyó especulaciones sobre técnicas hipotéticas de ataque, y esas ideas no deben repetirse como si fueran vulnerabilidades confirmadas. La lección que extraigo es arquitectónica: reducir las rutas de gestión innecesarias, parchear los componentes que quedan y asumir que cualquier plano de control online merece un escrutinio riguroso.
La propia guía de seguridad de Veeam señala algo similar. Advierte que un sistema de archivos inmutable no resulta suficiente si un atacante puede borrar o reconfigurar el sistema en un nivel inferior. Las interfaces de gestión de hardware, las capas de administración de almacenamiento, las consolas remotas y las cuentas con privilegios siguen formando parte del modelo de amenazas.
¿Deshabilitar SSH e iDRAC resuelve el problema?
Eliminar rutas de acceso innecesarias mejora el diseño, aunque el repositorio todavía depende de otros sistemas. El administrador que inició el debate había deshabilitado deliberadamente SSH y otras interfaces de gestión, una decisión de refuerzo sensata cuando esas interfaces no hacen falta para la operativa diaria.
La pregunta más difícil es qué queda. El repositorio todavía necesita alimentación, conectividad de red, comunicación con los servicios de Veeam, mantenimiento de software, sincronización horaria, hardware de almacenamiento y un método para la administración autorizada de la recuperación. Cada dependencia debe comprenderse y limitarse.
En servidores físicos, la gestión fuera de banda (out of band) puede ser tanto una herramienta de recuperación como un riesgo de seguridad. Deshabilitarla por completo puede aumentar el aislamiento, pero también puede ralentizar la recuperación del hardware. Mantenerla en una red de gestión separada con autenticación sólida puede ser un mejor equilibrio operativo en algunos entornos.
No existe una configuración universal que haga desaparecer cualquier vía de compromiso. El objetivo es que cualquier acceso destructivo exija cruzar varios límites independientes.
¿Por qué la cinta seguía apareciendo en el debate?
La cinta cambia el modelo de confianza porque un cartucho expulsado ya no es accesible a través de la red de producción. Varios participantes describieron por ello la rotación de cintas fuera de línea como la copia en la que más confiaban.
Esa postura también recibió objeciones. Un participante argumentó que las personas pueden perder, dañar, manipular mal o no rotar las cintas, mientras que un servicio inmutable bien diseñado puede resultar más fiable en la práctica. Es una crítica justa. Los medios desconectados solo son útiles si la organización realmente escribe en ellos, los expulsa, los almacena con seguridad, monitoriza la retención y prueba las restauraciones.
Una comparación justa evalúa cómo se operan realmente tanto la cinta como el almacenamiento online, defectos incluidos.
Para entornos sin cinta, el almacenamiento extraíble, una segunda sede protegida o el almacenamiento de objetos con controles de retención independientes pueden aportar otra capa. La guía de estrategia de backup en Proxmox analiza varias de estas opciones arquitectónicas. La tecnología concreta importa menos que la independencia entre las copias.
¿Por qué los datos de backup inmutables pueden quedar inutilizables al recuperar?
Los archivos de backup por sí solos no siempre bastan para lograr una recuperación limpia. Un especialista en respuesta a incidentes describió en el debate un caso de ransomware donde los backups inmutables en la nube sobrevivieron, pero los datos y la configuración de Veeam necesarios a su alrededor no se habían protegido de forma independiente. La recuperación se volvió mucho más difícil y el equipo tuvo suerte de encontrar snapshots de almacenamiento que habían sobrevivido.
Esa historia resulta más útil que cualquier discusión abstracta sobre si la inmutabilidad es absoluta. Un backup puede mantenerse intacto mientras la organización pierde la información, las claves, la configuración o los procedimientos necesarios para utilizarlo con rapidez.
Protege el backup de configuración de Veeam por separado. Guarda las contraseñas de cifrado en un sistema seguro y homologado. Documenta las ubicaciones de los repositorios y los procedimientos de importación. Mantén suficiente documentación de infraestructura para reconstruir el servidor de backup si ya no puedes confiar en el plano de control existente.
Después pon a prueba ese proceso, porque un diseño de recuperación que nunca se ha ejercitado sigue siendo, en parte, teórico.
¿Cómo debe encajar la inmutabilidad de Veeam en un diseño en capas?
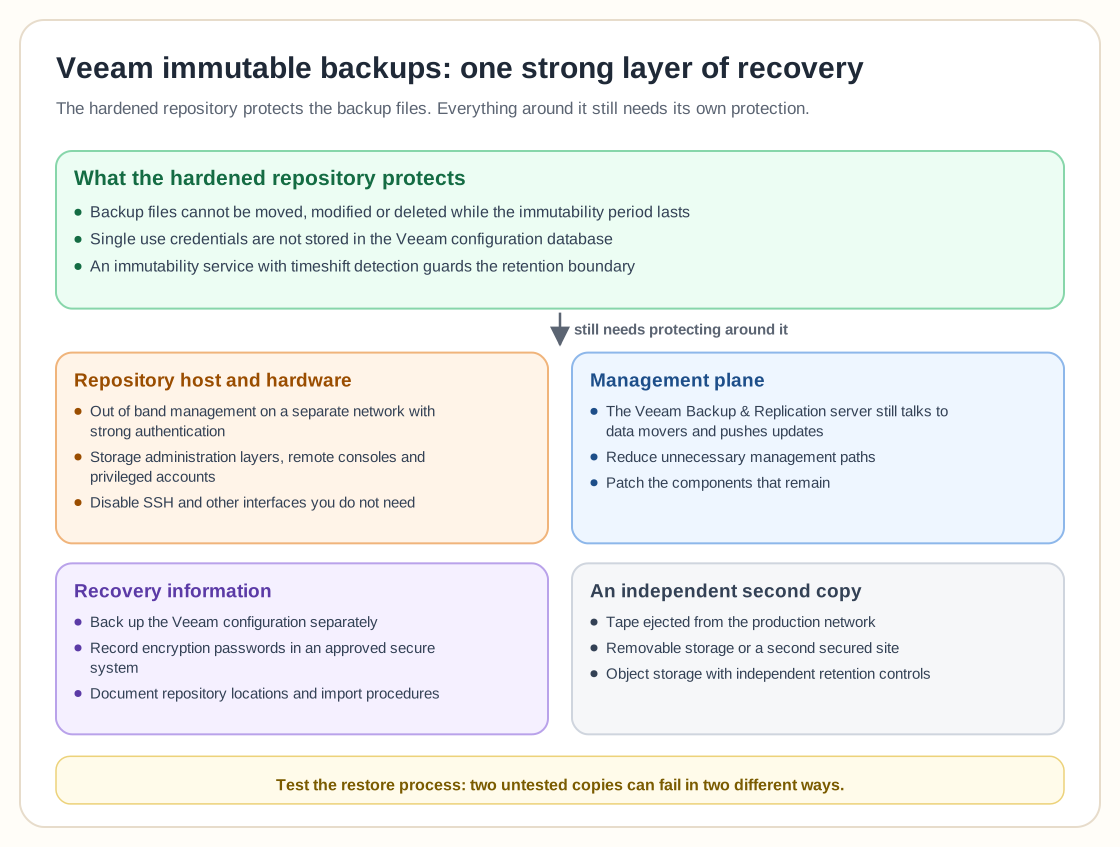
Utiliza el repositorio reforzado como una capa sólida y crea separación a su alrededor. Mantén la administración de producción separada de la administración de backups. Restringe la gestión de hardware y almacenamiento de bajo nivel. Conserva un backup independiente de la configuración. Añade una segunda copia cuyo plano de control o estado físico sea independiente del entorno principal de Veeam.
La combinación exacta depende del riesgo y del presupuesto. Una empresa pequeña puede utilizar un repositorio reforzado local junto con medios extraíbles rotados. Una organización más grande puede combinar un repositorio reforzado, almacenamiento de objetos inmutable, una segunda sede y cinta. El mismo principio de separación se aplica en ambos casos.
No uses la redundancia como excusa para saltarte las pruebas de restauración, ya que dos copias no comprobadas pueden fallar de dos maneras distintas.
¿En qué confiaría tras leer el debate entre administradores?
Confiaría en la inmutabilidad del repositorio reforzado de Veeam como un control de seguridad serio. No confiaría en ella como lo único que se interpone entre un incidente de ransomware y una pérdida permanente de datos.
La posición más creíble en el debate se sitúa entre ambos extremos. Decir que cualquier sistema inmutable online no sirve de nada ignora las protecciones reales que proporciona. Decir que cualquier sistema inmutable resulta imposible de vulnerar ignora el resto de la pila de gestión y hardware.
Construye tu entorno para que un solo error, una credencial comprometida, una vulnerabilidad futura o un fallo en el sistema de almacenamiento no puedan eliminar todas las vías de recuperación. La inmutabilidad gana confianza como parte de ese diseño y la pierde cuando se pretende que lo sustituya por completo.
Preguntas frecuentes
¿Son realmente inmutables los backups en un repositorio reforzado de Veeam?
Veeam documenta que los archivos de backup en un repositorio reforzado no se pueden mover, modificar ni eliminar durante el periodo de inmutabilidad configurado. El diseño es un control sólido, pero los administradores aún deben proteger el host del repositorio, el plano de gestión, las credenciales y la configuración de recuperación.
¿Elimina un repositorio reforzado de Veeam la necesidad de backups desconectados?
Ningún repositorio único debería ser la única vía de recuperación para datos críticos. El debate entre administradores respaldó con fuerza mantener una copia independiente como la cinta, sobre todo para organizaciones preocupadas por que el ransomware alcance las capas de gestión online.
¿Qué más se debe respaldar aparte de los archivos de backup de Veeam?
Protege la configuración de Veeam y la información necesaria para descifrar e importar los backups. Un especialista en respuesta a incidentes describió un caso donde existían datos de backup inmutables, pero la recuperación fue difícil porque la configuración de Veeam asociada no estaba protegida de forma independiente.