

UniFi Controller vs CloudKey: ¿deberías alojar UniFi en Proxmox?
Una red UniFi necesita un sistema de gestión para adoptar puntos de acceso, configurar switches, recoger estadísticas y aplicar políticas de red. Ese sistema de gestión puede ejecutarse en hardware dedicado de Ubiquiti, como un CloudKey, o en infraestructura que ya operas.
Para los usuarios de Proxmox, alojar UniFi por su cuenta puede parecer la opción obvia. Una máquina virtual pequeña necesita pocos recursos, se puede respaldar junto con el resto del entorno y evita comprar otro appliance.
Un CloudKey ofrece un modelo de propiedad más sencillo. Ubiquiti pone el hardware, el sistema operativo, el proceso de actualización y un flujo de copias de seguridad integrado. Además puede ejecutar aplicaciones UniFi que un servidor autoalojado no admite.
Alojar UniFi en Proxmox tiene sentido cuando solo necesitas UniFi Network y ya mantienes una infraestructura de virtualización fiable. Un CloudKey suele ser mejor cuando quieres el conjunto completo de aplicaciones UniFi, un soporte más sencillo y menos trabajo de administración.
¿Se sigue llamando UniFi Controller?
Muchos administradores siguen llamando al software UniFi Controller, aunque los nombres de los productos de Ubiquiti han cambiado.
El antiguo producto autoalojado se llamaba UniFi Network Server o UniFi Network Application. Ubiquiti describe ahora UniFi OS Server como el nuevo estándar para el autoalojamiento. Sustituye al antiguo Network Server y añade funciones de UniFi OS como Organizations, la integración con proveedores de identidad, Site Magic SD WAN y el acceso centralizado mediante Site Manager.
UniFi OS Server es gratuito. En Linux, Ubiquiti incluye actualmente Ubuntu 24.04 o posterior y Debian 13 o posterior entre los sistemas admitidos. Los requisitos mínimos publicados incluyen un procesador x86 64, 2 GB de memoria, 10 GB de almacenamiento libre y una conexión de red por cable. Estos requisitos caben de sobra en una máquina virtual modesta de Proxmox.
¿Qué ofrece un CloudKey?
Un CloudKey es una UniFi Console dedicada, diseñada para alojar aplicaciones UniFi.
El CloudKey+ actual admite UniFi Network, Protect, Access, Talk y Connect. Tiene 3 GB de memoria, almacenamiento interno para el sistema, una bahía para disco de 2.5 pulgadas que el usuario puede sustituir y una conexión Gigabit Ethernet que puede recibir alimentación mediante Power over Ethernet.
Esta compatibilidad con más aplicaciones es una de las mayores diferencias entre un CloudKey y un UniFi OS Server alojado en Proxmox.
Un UniFi OS Server autoalojado puede ejecutar UniFi Network y ofrecer las funciones de gestión de UniFi OS relacionadas. No puede autoalojar Protect, Access, Talk ni Connect. Esas aplicaciones requieren hardware UniFi compatible, como un CloudKey, un Cloud Gateway o un Network Video Recorder.
Si tu sitio solo usa puntos de acceso y switches UniFi, esta restricción puede darte igual. Si piensas añadir cámaras, equipos de control de acceso a puertas o teléfonos UniFi, el CloudKey pasa a ser la opción más útil.
¿Cuál es más fácil de instalar?
El CloudKey es más fácil. Lo conectas a la red, completas el proceso de configuración de UniFi y adoptas los dispositivos. El hardware y el sistema operativo ya están diseñados para la aplicación.
Un despliegue en Proxmox exige varias decisiones. Tienes que crear una máquina virtual Linux compatible, asignar recursos, instalar las dependencias necesarias, instalar UniFi OS Server, configurar la red y asegurarte de que los puertos de descubrimiento y adopción necesarios están disponibles.
Ubiquiti indica que el autoalojamiento está totalmente autogestionado. El administrador es responsable de la instalación, el mantenimiento y el tiempo de actividad. La empresa recomienda un CloudKey u otra UniFi Console cuando no se puede mantener un funcionamiento continuo en el sistema autoalojado.
El proceso en Proxmox es asumible para un administrador Linux con experiencia, aunque no te da la experiencia de un appliance.
¿Conviene usar una VM o un LXC en Proxmox?
Una máquina virtual pequeña es la opción más segura para el UniFi OS Server actual.
La instalación actual en Linux usa servicios del sistema y componentes relacionados con Podman. Ubiquiti también dice que UniFi OS Server es una solución completa que requiere servicios en el host y que no se ofrecerá como contenedor Docker o Podman independiente.
Una máquina virtual con Debian 13 o Ubuntu 24.04 ofrece el entorno operativo convencional que espera el instalador. También da a UniFi su propio kernel y separa la aplicación de gestión del host Proxmox.
Un contenedor LXC puede funcionar con la configuración suficiente, pero introduce otra capa de compatibilidad. Es poco probable que la pequeña cantidad de memoria que te ahorras justifique el diagnóstico adicional para un servicio de gestión de red.
No instales UniFi directamente en el host Proxmox. El hipervisor debe seguir centrado en la virtualización, el almacenamiento y la gestión del clúster.
¿Cuál es más fiable?
Un CloudKey tiene un dominio de fallo más sencillo. Sigue disponible cuando el host Proxmox se está reiniciando, recibiendo una actualización o sufriendo un problema de almacenamiento.
Un servidor UniFi alojado en Proxmox depende del hipervisor, de su almacenamiento, de su red virtual y del servidor físico. Si falla cualquiera de esos componentes, la gestión de UniFi deja de estar disponible.
Los puntos de acceso y switches adoptados no dejan de funcionar de inmediato cuando el servidor UniFi se cae. Siguen usando la última configuración aplicada. Sin embargo, los administradores pierden las estadísticas actuales, las alertas y la posibilidad de hacer cambios hasta que el servidor vuelve. Ubiquiti recomienda mantener el servidor funcionando de forma continua.
Proxmox puede mejorar la resiliencia cuando la VM de UniFi corre sobre almacenamiento fiable y se puede restaurar o reiniciar en otro nodo. La dependencia del entorno de virtualización se mantiene.
Si UniFi gestiona los mismos switches y redes que se necesitan para acceder a Proxmox, mantén una vía de gestión independiente. Deberías poder llegar a la consola de Proxmox cuando la VM de UniFi no esté disponible.
¿Cuál tiene mejores copias de seguridad?
Los dos enfoques pueden ofrecer copias de seguridad sólidas, pero protegen el sistema de forma distinta.
Los CloudKey admiten copias de seguridad completas de la configuración del sistema que cubren el sistema operativo, las aplicaciones y los ajustes de los dispositivos. Se pueden crear copias automáticas en la nube cada semana y antes de las actualizaciones importantes. Los administradores también pueden descargar archivos de copia locales y restaurar todos los ajustes de las aplicaciones o solo algunos.
Un entorno UniFi autoalojado usa copias de seguridad específicas de Network para la migración y la recuperación. Ubiquiti admite exportar un archivo de copia de seguridad y restaurarlo en un nuevo host UniFi.
Proxmox añade otra capa de protección con la copia de la máquina virtual completa. Así se pueden conservar juntos el sistema operativo, la instalación de UniFi, la configuración y la base de datos local. Proxmox Backup Server puede proteger las máquinas virtuales mediante copias de seguridad a nivel de bloque.
El diseño autoalojado más sólido usa los dos métodos. Conserva las copias de la aplicación UniFi y las copias de la VM en Proxmox, con al menos una copia guardada fuera del servidor Proxmox.
¿Cuál es más fácil de actualizar?
El CloudKey ofrece la experiencia de actualización más sencilla. Ubiquiti controla el hardware y el entorno de UniFi OS, así que las actualizaciones de las aplicaciones y del sistema se coordinan desde la consola. También se pueden crear copias de seguridad automáticas antes de las actualizaciones importantes.
UniFi OS Server puede actualizar sus aplicaciones mediante Site Manager o el plano de control local. Sin embargo, el administrador sigue siendo responsable del sistema Linux subyacente, los paquetes necesarios, la capacidad de almacenamiento y la disponibilidad de la VM.
Un snapshot o una copia de seguridad en Proxmox pueden facilitar la vuelta atrás, pero aun así tienes que probar el proceso completo. Evita actualizar Proxmox, el invitado Linux y UniFi OS Server en la misma ventana de mantenimiento. Separar estos cambios hace que los fallos sean más fáciles de identificar.
¿Cuál es más flexible?
Proxmox ofrece más flexibilidad de infraestructura. Puedes asignar más procesador, memoria o almacenamiento a medida que crece el entorno. La VM se puede colocar en almacenamiento empresarial, incluir en los trabajos de copia de seguridad de Proxmox y migrar entre nodos compatibles.
El autoalojamiento también resulta atractivo para consultores y proveedores de servicios gestionados que ya operan una infraestructura Proxmox centralizada. Se pueden gestionar varios sitios UniFi mediante el software UniFi sin instalar un pequeño appliance en cada ubicación, siempre que la conectividad y la adopción estén bien diseñadas.
El CloudKey permite menos personalización de la infraestructura, pero más flexibilidad de aplicaciones dentro del ecosistema UniFi. Puede ejecutar Protect, Access, Talk y Connect, mientras que el UniFi OS Server autoalojado se queda limitado a UniFi Network y las funciones relacionadas del plano de control.
¿Cuál cuesta menos?
El autoalojamiento puede ahorrarte el precio de compra de un CloudKey cuando ya tienes capacidad libre en Proxmox.
El coste real sigue incluyendo almacenamiento, copias de seguridad, electricidad, monitoreo y tiempo del administrador. Una máquina virtual que no cuesta nada crear sigue costando tiempo cuando alguien tiene que mantener el sistema operativo y recuperarlo tras un fallo.
Un CloudKey añade hardware dedicado, pero reduce el número de capas de software que controla el administrador. Para una pequeña empresa sin un equipo de infraestructura a tiempo completo, esa sencillez puede valer más que el ahorro en hardware.
¿Deberías alojar UniFi en Proxmox?
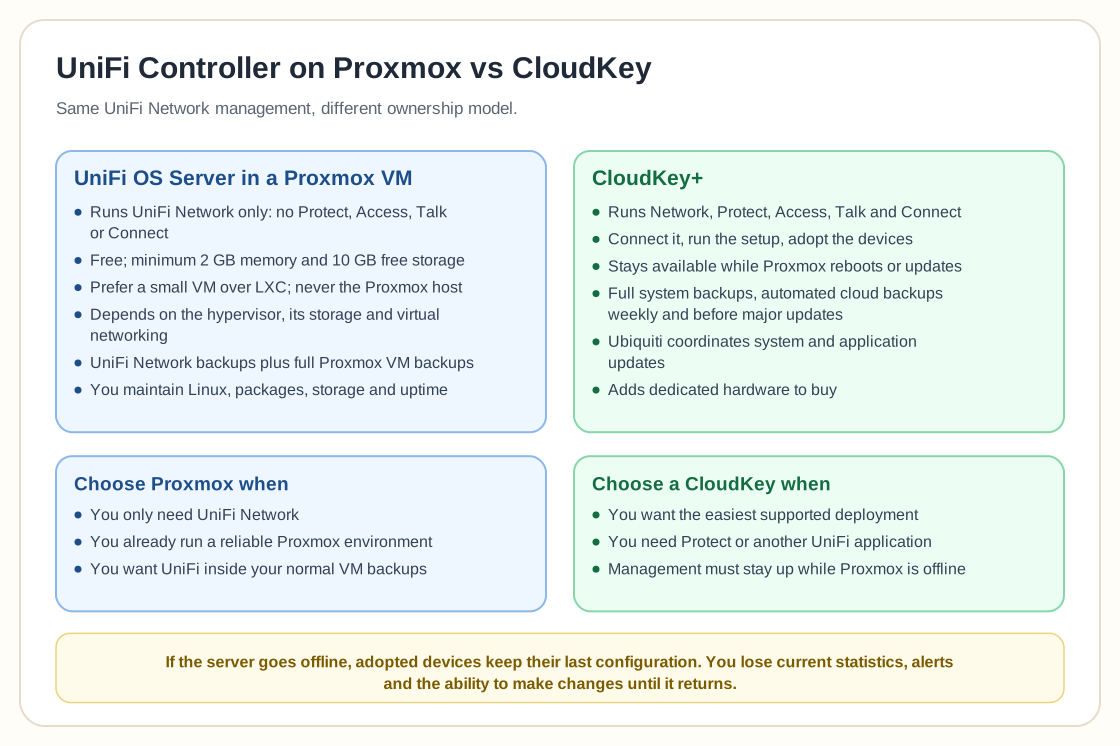
Aloja UniFi en Proxmox cuando solo necesites UniFi Network, ya mantengas un entorno Proxmox fiable y quieras que el controlador entre en tu proceso normal de copia de seguridad y recuperación de VM.
Usa una VM Linux dedicada, dale una dirección estable y conserva copias de seguridad de UniFi independientes. Evita clonar a la ligera un UniFi OS Server activo, porque Ubiquiti advierte de que los sistemas clonados pueden conservar tokens de acceso remoto duplicados y provocar un comportamiento de gestión inesperado.
Elige un CloudKey cuando quieras el despliegue más sencillo con soporte del fabricante, necesites UniFi Protect u otra aplicación UniFi, o quieras que la gestión de la red siga disponible mientras el entorno Proxmox está caído.
Para un homelab técnico o una empresa que ya opera infraestructura Proxmox redundante, el autoalojamiento es razonable y eficiente. Para un sitio donde lo que más importa es la sencillez y un soporte de nivel appliance, el CloudKey es la opción operativa más segura.