

Tailscale volvió a caer: debate y reacciones en la red
Si eres el tipo de persona que usa Tailscale, lo más probable es que te interese el autoalojamiento, el acceso remoto seguro y el sueño dorado de no volver a pelearte con un software de VPN engorroso. Hace poco, ese sueño se volvió algo más difuso. Para un buen número de usuarios, la consola de administración de Tailscale volvió a quedarse a oscuras, lo que desató una ola de frustración, humor y, con el tiempo, un repunte del interés por alternativas autoalojadas.
Aquí está lo que ocurrió y por qué desató debates reales sobre la fiabilidad de las VPN en la nube, incluso de aquellas tan apreciadas como Tailscale.
Tailscale Outage Forces Headscale Shift: Are Centralized VPNs Dead?
Un mal día para una VPN "a prueba de balas"
Tailscale es conocida por su simplicidad. Crea una red mallada cifrada y segura entre tus dispositivos usando WireGuard, casi sin que tengas que mover un dedo. Al menos esa es la promesa.
Cuando los usuarios abrieron la consola de administración y se encontraron con errores de tiempo de espera, fallos de DNS y problemas de conectividad, esa promesa pareció de golpe bastante menos sólida. Peor aún, la página de estado de Tailscale aseguraba en un principio que todo funcionaba con normalidad, mientras decenas de personas llenaban los foros afirmando justo lo contrario.
«El estado del sistema todavía dice que todo va bien, pero para mí también está caído», escribió un usuario. Minutos después, editó su mensaje: «ACTUALIZACIÓN: SOY CONSCIENTE DE QUE EL TIEMPO PASA Y LOS ESTADOS PUEDEN CAMBIAR». Un comentario que dolió bastante.
Ruleta regional: quién sufrió la caída realmente
La caída no afectó a todo el mundo. Algunos usuarios en Europa y Canadá informaron de que todo marchaba sin problemas, mientras que otros en Estados Unidos y zonas de Asia quedaron completamente fuera de la interfaz de administración. Una persona de Filipinas comentó que había navegado bien todo el día, y otra en Corea del Sur publicó escuetamente: «¡CAÍDO!».
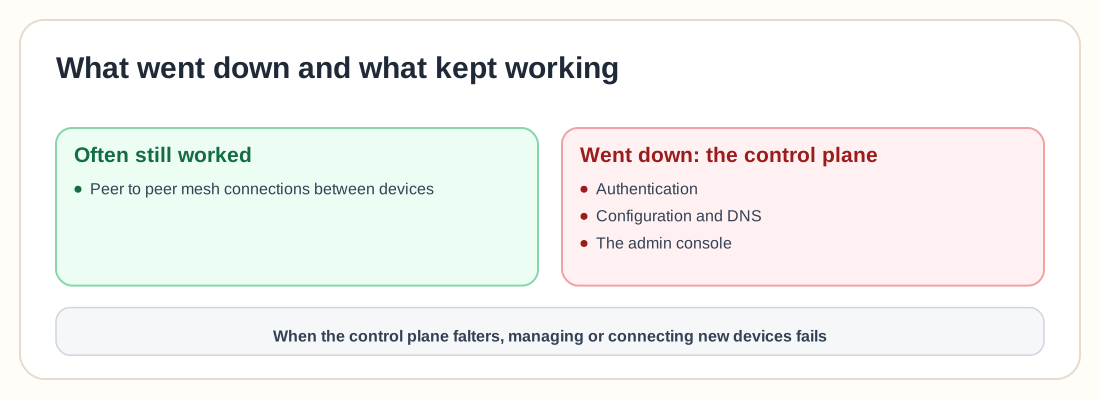
¿Qué fue exactamente lo que falló? Por lo que los usuarios pudieron reconstruir, las conexiones de la red mallada peer-to-peer siguieron funcionando en muchos casos. Lo que cayó fue el plano de control: el intermediario que gestiona la autenticación, la configuración, el DNS y el resto de la operativa administrativa. Cuando ese servicio central flaquea, se pierde la capacidad de administrar o conectar nuevos dispositivos.
Autoalojar Headscale: una tendencia en alza
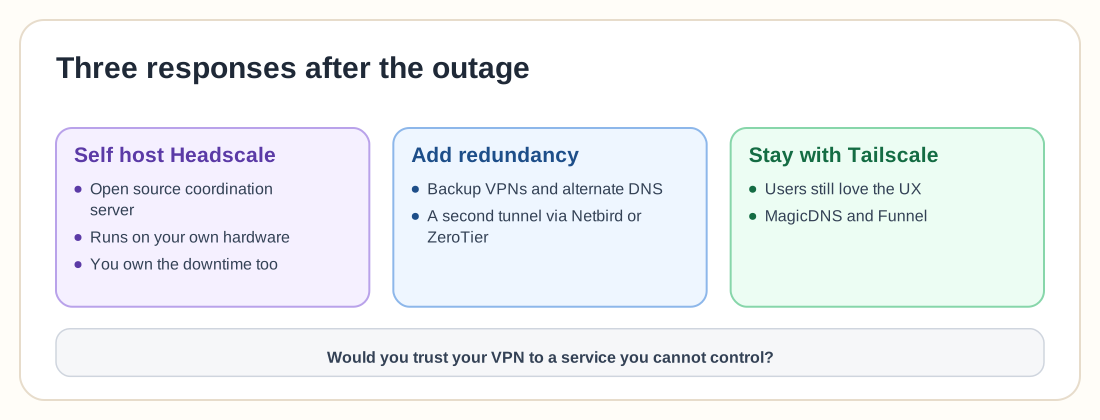
Este no fue el primer tropiezo de Tailscale y probablemente no sea el último, pero para ciertos usuarios supuso un punto de inflexión. Un tema recurrente en la comunidad fueron los elogios hacia Headscale, la implementación de código abierto del servidor de coordinación de Tailscale que puedes ejecutar en tu propio hardware.
«Cada vez que leo sobre una caída de servicio o un fallo de seguridad, me alegro de haber montado mi propio Headscale», comentó un usuario, recibiendo numerosos votos a favor y gestos de aprobación. Otro añadió: «Ahora, cuando no puedo conectarme, al menos sé que el problema soy yo».
Ese es el compromiso. Cuando alojas tú mismo el backend, también asumes la responsabilidad del tiempo de inactividad. Para algunos usuarios es un trato justo si con ello evitan caídas misteriosas y opacas de un servicio de terceros.
Problemas de confianza en un mundo en la nube
Se supone que las VPN y las redes privadas son la columna vertebral fiable del trabajo remoto y de las configuraciones de homelab. Por eso, cuando incluso un servicio de primer nivel como Tailscale sufre tropiezos, el daño va más allá de la red y desgasta la confianza que la gente deposita en una infraestructura de software que no controla.
«Es bastante absurdo cuando la página de estado dice que no hay problemas», publicó alguien. «Parece que la página de estado no está conectada a nada que realmente monitorice Tailscale».
La página de estado terminó por actualizarse, pero tardó bastante. Un usuario señaló que el agregador externo StatusGator detectó la incidencia 30 minutos antes de que lo hiciera la propia página de Tailscale.
Eso va más allá de una queja menor. En la era en la que todo es SaaS, la transparencia y la comunicación son vitales cuando las cosas fallan. De lo contrario, los usuarios empiezan a diseñar planes de contingencia y el proveedor pierde presencia en la comunidad.
La redundancia es el nuevo estándar
Si hubo un cambio de tono en la comunidad de Tailscale, fue claramente hacia la redundancia. Un número creciente de usuarios afirmó estar configurando sistemas de respaldo como VPNs de backup, servicios DNS alternativos e incluso segundos túneles completos mediante alternativas como Netbird o ZeroTier.
«Estamos evaluando opciones y creando herramientas para tener un backup listo», comentó un usuario con total franqueza. Otros mostraron dudas más profundas sobre basar la conectividad empresarial en un servicio que ha mostrado signos de fragilidad.
No es el final del camino (todavía)
A pesar de la caída, la mayoría de los usuarios sigue apreciando la experiencia de Tailscale, funciones como MagicDNS y Funnel, y su capacidad de «simplemente funcionar»... hasta que deja de hacerlo.
Un servicio como este se hizo popular por buenas razones. Configurar un acceso remoto seguro entre dispositivos sin dolores de cabeza con reenvío de puertos o NAT traversal solía ser complicado, y Tailscale lo facilitó. Ahora que más personas dependen de él para tareas críticas, hogares inteligentes, servidores multimedia y proyectos remotos con Raspberry Pi, la presión para estar siempre activo es enorme, un listón muy alto para cualquier servicio en la nube.
Conclusiones
Esta no fue la caída más grande de Tailscale ni la más prolongada, pero pudo haber sido una de las más reveladoras. Hubo molestia y muchos aprovecharon para reevaluar su infraestructura: entender cómo funciona Tailscale por dentro, desplegar Headscale y descubrir nuevas herramientas. Es lo que ocurre cuando las herramientas dejan de ser invisibles y se hacen notar de golpe.
Así pues, Tailscale estuvo caído, pero el debate que generó sigue muy vivo. ¿Confiarías tu VPN a un servicio que no puedes controlar? Cada vez más personas se hacen esa pregunta y, a juzgar por las reacciones en la red, ya avanzan hacia respuestas que les devuelvan el control total.