

Rancher era el mejor panel de Kubernetes hasta que cambió su precio
Durante mucho tiempo, Rancher dio la impresión de ser esa herramienta empresarial insólita que de verdad entendía el problema, tanto en lo técnico como en lo humano. Proporcionaba a los equipos de plataforma algo que casi nunca consiguen: tranquilidad.
Con un único inicio de sesión y una sola pantalla, veinte clústeres repartidos por distintas cuentas, regiones y equipos resultaban de repente comprensibles. Podías incorporar a la misma interfaz a un ingeniero de guardia, a un responsable de soporte o a un desarrollador con la certeza de que se orientarían sin romper nada. Para muchos equipos, Rancher se convirtió en el plano de control del propio Kubernetes, ese panel de control integral del que todos bromean pero que en secreto desean.
OpenShift vs. Rancher: The Hidden Costs of Enterprise Kubernetes
Y entonces el precio de Rancher cambió, y mucho. Cambió tanto que los equipos dejaron de debatir partidas presupuestarias sueltas y empezaron a plantearse dudas de fondo: ¿De verdad necesitamos esto? Y, de forma quizá más dolorosa: ¿Por qué algo que parecía una colaboración ahora parece una prueba de resistencia comercial?
Esta es la historia de cómo Rancher pasó de ser un panel admirado a convertirse en un quebradero de cabeza presupuestario, y de por qué sigue sin haber un sustituto evidente.
Cuando Kubernetes se volvió demasiado grande para abarcarlo
Gestionar un clúster de Kubernetes es difícil. Gestionar veinte es una historia totalmente distinta.
Ese era el panorama en el que aterrizó Rancher hace años. Muchos equipos ya utilizaban plataformas gestionadas como Amazon EKS, pero EKS no pretendía resolverlo todo. Te entregaba los clústeres y el resto era asunto tuyo.
Rancher ocupó ese vacío. Envolvió Kubernetes en lugar de intentar sustituirlo, y de repente los clústeres dejaron de parecer configuraciones artesanales. La autenticación se integró con fluidez con las organizaciones y equipos de GitHub. El control de acceso RBAC dejó de ser una expedición arqueológica entre archivos YAML. Los desarrolladores podían escalar cargas de trabajo, reiniciar pods o consultar registros sin necesidad de recibir privilegios de cluster-admin junto con una oración.
No resultaba llamativo, simplemente era coherente. Esa coherencia ganó todavía más peso en cuanto entró en juego el monitoreo. Las vistas integradas de Prometheus en Rancher no buscaban suplantar tu pila de observabilidad. Respondían a la primera pregunta que todo el mundo se hace: ¿Esto está roto ahora mismo?, y para análisis más profundos, herramientas como Datadog o Splunk seguían cumpliendo su cometido a la perfección.
Rancher no exigía exclusividad. Complementaba el resto de la infraestructura, y por eso la gente confiaba en él.
La compra que nadie temía, al principio
Cuando SUSE adquirió Rancher, la reacción general fue de optimismo moderado. SUSE era una empresa veterana de código abierto con buen conocimiento de los clientes empresariales, alejada del historial de recortes de producto típico de las firmas de capital privado.
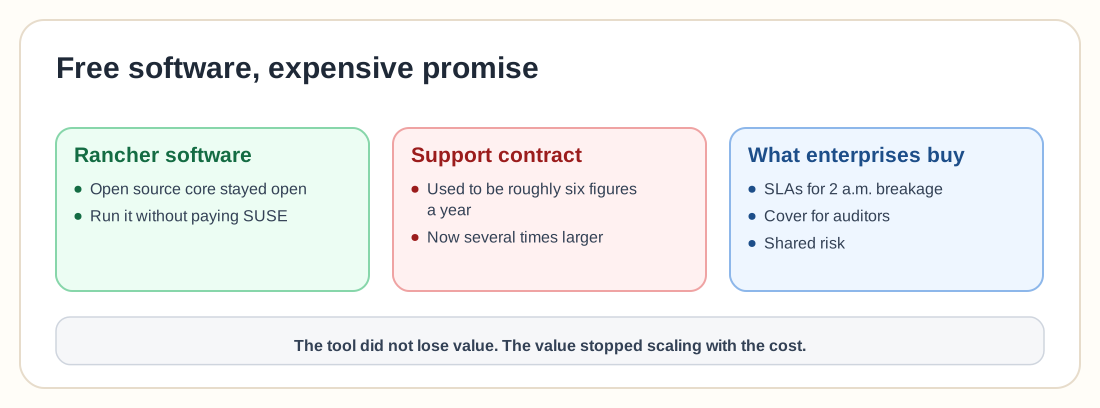
Para ser justos, Rancher no empeoró de repente. La interfaz no se vino abajo, las funciones no desaparecieron y el núcleo de código abierto siguió siendo abierto.
Lo que cambió fue el modelo de precios. Al principio la variación fue sutil, pero pronto se volvió innegable. Lo que solía ser un contrato de soporte anual de unas seis cifras creció hasta multiplicarse varias veces. Los equipos no habían duplicado su número de clústeres ni su uso se había disparado; simplemente el modelo de precios de Rancher se había transformado.
Fue entonces cuando el precio de Rancher dejó de ser un detalle de compras para convertirse en conversación obligada en Slack.
Las cuentas incómodas del código abierto empresarial
La parte incómoda es que Rancher sigue siendo gratuito. Puedes utilizarlo sin pagar un céntimo a SUSE, y multitud de equipos lo hacen. Algunos incluso compilan sus propias imágenes de soporte a largo plazo desde el código fuente original y dan el asunto por resuelto.
Las empresas compran algo más que software. Compran tranquilidad para dormir. Los acuerdos de nivel de servicio de soporte (SLA) existen para esos instantes en los que algo sutil se rompe a las 2 a.m. y el radio de impacto resulta desconocido. Existen para los auditores, para la dirección y para la promesa tácita de que otra entidad comparte el riesgo.
Cuando esa promesa pasa de "cara pero justificable" a "cinco veces más que el año anterior", las cuentas no cuadran. La herramienta no perdió valor; simplemente el valor dejó de escalar al ritmo del coste. Cuesta mucho justificar el desembolso equivalente a un vehículo de gama alta por un panel, incluso si es el mejor panel que hayas utilizado jamás.
"Usa Kubernetes nativo" es técnicamente correcto y prácticamente inútil
Siempre que surge el debate de los precios, alguien suelta inevitablemente la frase: No necesitas Rancher. Kubernetes ya hace todo esto.
Tienen razón, pero al mismo tiempo no entienden el problema real. Sí, el RBAC de Kubernetes resuelve el control de accesos. Sí, las integraciones con IAM en la nube son sólidas. Sí, kubectl funciona de maravilla si sabes lo que haces.
El atractivo de Rancher residía más en su ergonomía que en su capacidad bruta. Permitía a los equipos de plataforma proteger los clústeres sin convertirse en un cuello de botella burocrático, y daba autonomía a los desarrolladores sin tener que entregarles las llaves maestras del entorno.
Por eso resulta tan difícil encontrar alternativas equivalentes. Herramientas como Headlamp ofrecen interfaces limpias y modernas, pero son deliberadamente solo una interfaz y no pretenden convertirse en una plataforma. Otras opciones se apoyan en GitOps, donde destaca Argo CD, sobre todo combinado con paneles de Grafana.
Ninguna de estas utilidades aspira a ser Rancher, y quizá ese sea el punto clave.
El mito del panel único definitivo
Lo que Rancher demostró de forma involuntaria es que las organizaciones en realidad no quieren decenas de herramientas punteras especializadas. Quieren tomar menos decisiones. Quieren un espacio común donde operaciones, soporte y desarrollo puedan convivir sin pisarse, con botones seguros y contexto suficiente.
Reconstruir esa experiencia sin Rancher implica ensamblar una pila de componentes por tu cuenta en vez de adquirir un producto cerrado. Significa gestionar IAM por un lado, GitOps por otro, monitoreo en otra parte y confiar en que la documentación sea lo bastante buena para mantenerlo todo unido.
A algunos equipos les convence ese intercambio. Otros admiten en privado que echan de menos los tiempos anteriores.
Rancher se le quedó grande a su papel
Esta no es una historia de traición. SUSE no se equivoca al cobrar dinero por su trabajo. El código abierto no se mantiene solo y los ingenieros no viven del reconocimiento público.
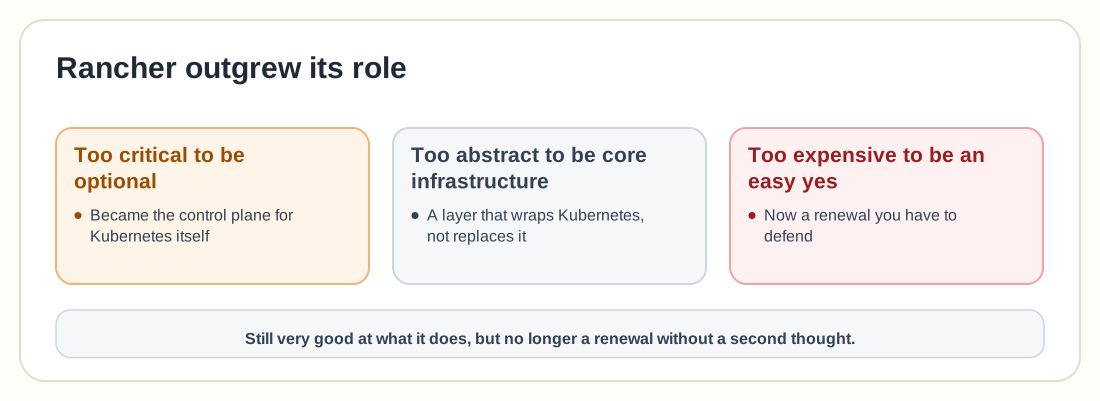
Sin embargo, Rancher se situó en una posición intermedia incómoda: demasiado crítico para ser opcional, demasiado abstracto para considerarse infraestructura central y ahora demasiado costoso para aprobarlo sin pestañear.
La paradoja es que Rancher sigue siendo muy bueno en lo suyo. Solo que ya no tiene el precio de una herramienta que renuevas sin pensarlo dos veces. Tiene el precio de algo que debes defender, y en cuanto te ves defendiendo un panel de control en una reunión de presupuestos, algo ya ha cambiado de raíz.
El desenlace más probable
La mayoría de los equipos no retirará Rancher de golpe. Reducirán el nivel de soporte contratado, congelarán versiones y empezarán a experimentar con alternativas en paralelo. Seguirán utilizándolo, pero de otra manera: con más cautela y menos entusiasmo.
Ese puede ser el cambio más revelador de todos. Rancher representaba la confianza plasmada en una interfaz visual, y la confianza, una vez convertida en una negociación dura, cuesta mucho recuperarla.