

Problemas al actualizar a Proxmox 9.1: kernel, red y GPU
Proxmox 9.1 llegó recientemente con gran expectación entre la comunidad de virtualización y homelab, pero los informes de actualización desde entonces incluyen pánicos de kernel, caídas de tarjetas de red y fallos con GPU. Las novedades, las actualizaciones del kernel y las mejoras de rendimiento suelen entusiasmar al público hasta que algo se rompe, y eso fue exactamente lo que le ocurrió a un usuario desafortunado solo un día después de actualizar: un bloqueo total, un error confuso del watchdog de netdev y ningún rastro en los registros. Bienvenido al terreno impredecible de las actualizaciones en código abierto.
Proxmox VE 9.2 Kernel Update Warning: Windows Server 2025 SeaBIOS Boot Failures
Tampoco fue un caso aislado. Si indagas un poco más, verás a múltiples usuarios que reportan inestabilidad tras pasar a 9.1, desde bloqueos inexplicables y fallos graves en tarjetas de red hasta averías vinculadas a la GPU que tiran sistemas enteros. Las siguientes secciones analizan las consecuencias de la actualización a 9.1 y lo que esto significa para los usuarios de Proxmox, tanto en casa como en producción.
Una caída sin rastro
La publicación inicial provino de un usuario que actualizó a Proxmox 9.1 y vio cómo su sistema se bloqueaba justo al día siguiente. Los registros estaban vacíos. El único indicio tangible era una captura de la consola mostrando un problema del watchdog de netdev asociado a una tarjeta Mellanox ConnectX-3 Pro. Hizo un rollback al kernel anterior y esperó con cautela, pero la duda persistía: ¿era el kernel, el controlador de red o una casualidad aislada?
Resulta que otros usuarios están experimentando una inestabilidad parecida, y algunos ya han optado por dar marcha atrás.
No estás solo: un patrón recurrente de fallos
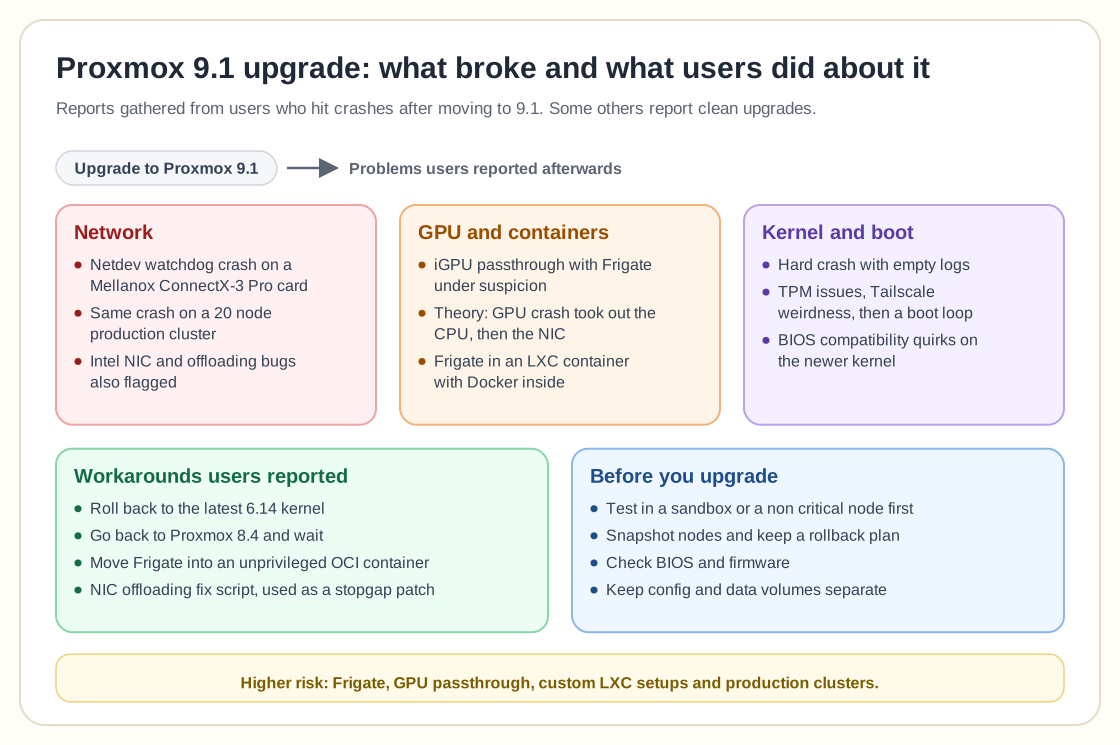
Otro usuario intervino con un comentario esclarecedor: mismo problema, escala distinta. En un sistema de producción con 20 nodos y un petabyte de almacenamiento NVMe, la misma caída de netdev dio la cara. Su solución fue deshacer la actualización por completo y volver a 8.4. "Esperaré otro mes o dos", comentó, lo que suena más a control de daños que a verdadera confianza.
Otro participante señaló a un posible culpable: frigate_capture, un componente basado en GPU para procesamiento de vídeo. Su teoría era que un bloqueo de la GPU desestabilizó la CPU, lo que a su vez hizo colapsar la tarjeta de red (NIC). Cuando la aceleración por hardware entra en juego, los problemas surgen con rapidez, especialmente si utilizas passthrough con una iGPU como la serie Intel 8600.
iGPU, LXC y caídas en cadena
El autor original reveló que utilizaba una iGPU con Frigate, una plataforma NVR muy popular. Inicialmente estaba vinculada a un contenedor LXC con Docker dentro, una configuración que funciona pero que a menudo camina sobre el límite entre lo práctico y lo problemático.
Finalmente, tras múltiples despliegues (diez, exactamente), trasladó Frigate a un contenedor OCI sin privilegios. Las cosas han funcionado con más estabilidad desde entonces, pero el daño ya estaba hecho: pánicos de kernel, reinicios repentinos y horas invertidas en recuperación y diagnóstico. Este es el tipo de fricción que transforma a los entusiastas en escépticos.
La opinión de un comentarista fue tajante: "No está listo para entornos serios... Este 9 ni siquiera corre como entorno de pruebas. Un fallo rotundo".
Investigando el lado del kernel
Varios usuarios ya han encontrado una solución temporal volviendo al último kernel 6.14. Un usuario informó de que, tras revertir, todo volvió a la normalidad. Su proceso de caídas comenzó con problemas de TPM, sumó comportamientos extraños con Tailscale y terminó en un bucle de arranque que no detectó a tiempo, todo por una actualización menor. Es la clase de trampa oculta que hace que cualquier administrador de sistemas desconfíe de cada botón de "actualizar ahora".
Las tarjetas Mellanox tampoco son las únicas con problemas. Otros usuarios alertaron sobre fallos en tarjetas Intel, errores de offloading y peculiaridades de compatibilidad con la BIOS. Un enlace a un script para solucionar el offloading en tarjetas de red circuló por la comunidad, pero resulta más un parche provisional que una solución definitiva.
Qué implica esto para los usuarios de Proxmox
De todo este incidente se desprenden varias lecciones útiles.
No actualices a ciegas, especialmente con versiones puntuales. Prueba primero en un entorno aislado. Si utilizas Frigate, passthrough de GPU o despliegues personalizados de LXC, el riesgo es superior.
Ten preparado un plan de rollback. Ya sea volver a un kernel anterior o sacar snapshots de tus nodos antes de dar el salto, anticípate al peor de los casos.
Revisa las configuraciones de GPU. Frigate ofrece un rendimiento excelente, pero también es delicado cuando se utiliza aceleración por hardware en contenedores, así que asegúrate de aislar esas cargas con limpieza.
Comprueba la BIOS y el firmware. Una BIOS desactualizada puede funcionar bien en versiones anteriores de Proxmox, pero puede provocar comportamientos impredecibles con kernels más recientes.
Separa los volúmenes de configuración de los de datos. Esta medida salvó la situación del usuario afectado: si puedes volver a desplegar tus servicios simplemente reconectando volúmenes, la recuperación es exponencialmente más sencilla.
¿Conviene evitar Proxmox 9.1 por completo?
No necesariamente. Varios usuarios han registrado actualizaciones limpias y un rendimiento estable. Si tienes un homelab con configuraciones poco habituales, o peor aún, estás en producción, actúa con cautela. Quienes adoptan las novedades primero acaban siendo los probadores, lo quieran o no.
La regla de oro: si tu sistema no está roto, no te apresures a arreglarlo con una actualización atractiva, sobre todo cuando la estabilidad de toda tu infraestructura virtual está en juego.
¿Qué podría hacer mejor Proxmox?
Varios aspectos quedan en evidencia tras este incidente de la comunidad. Las notas de las actualizaciones del kernel deberían ser más transparentes, ya que los usuarios se toparon con cambios de comportamiento que no estaban claramente explicados. Las pruebas de regresión deberían incluir configuraciones reales, porque los LXC con Docker, Frigate con aceleración por hardware y las tarjetas Mellanox ya no son casos aislados. Además, disponer de opciones de rollback más detalladas supondría una gran ayuda, facilitando la reversión de entornos de nodo completos y no solo del kernel.
Conclusiones
Proxmox es uno de los hipervisores de código abierto más potentes y versátiles disponibles. Sin embargo, la potencia conlleva complejidad, y la complejidad añade riesgo. La actualización a 9.1 trajo nuevas prestaciones junto a pánicos de kernel, caídas de tarjetas de red y una oleada de incertidumbre. Hasta que se solucionen estos problemas, lo más prudente es esperar o limitar la actualización a un nodo no crítico. Las actualizaciones resultan tentadoras, pero en el mundo de la virtualización, la estabilidad manda.