

Microsoft impone MFA a los administradores de 365 y rompe flujos de trabajo antiguos
Si entraste recientemente al Centro de administración de Microsoft 365 y te topaste con un bloqueo que exigía autenticación multifactor, no estás solo y probablemente no pasaste por alto ningún aviso. Para muchos administradores, el cambio no llegó con una cuenta atrás visible ni con un despliegue gradual. Simplemente ocurrió. Un día todo funcionaba como siempre. Al siguiente, el acceso quedó bloqueado a menos que activaras MFA.
Desde el punto de vista de la seguridad, esto no sorprende a nadie. Desde el plano operativo, va de la incomodidad al caos absoluto, según lo ordenada que estuviera ya tu infraestructura.
Microsoft Enforces Mandatory MFA: Did Your 365 Admin Workflows Break?
Este movimiento es el ejemplo más reciente de la tendencia de Microsoft a imponer buenas prácticas de seguridad por defecto, estén los clientes preparados o no. La mayoría de profesionales de TI comparte el objetivo, pero la ejecución vuelve a dejar a la gente corriendo para parchear flujos de trabajo que nunca se diseñaron para una exigencia tan repentina.
Esto no pareció un despliegue gradual
Microsoft lleva años hablando del MFA obligatorio para administradores. Ha aparecido en documentación, ponencias, hojas de ruta de seguridad y avisos discretos repartidos por los paneles. Pero hay un abismo entre "esto llegará algún día" y "hoy no puedes iniciar sesión".
Eso fue lo que pilló a muchos administradores desprevenidos. La imposición no se presentó como una advertencia suave ni como un banner de período de gracia; apareció directamente como un fallo de inicio de sesión.
Para las organizaciones que ya tenían MFA en todas partes, fue un día cualquiera. Para las demás, en especial empresas pequeñas, entornos antiguos o infraestructuras sostenidas con scripts y cuentas de servicio, fue un jarro de agua fría. El MFA está bien. Sin embargo, los entornos de TI reales son complejos, y algunas de esas soluciones provisionales se rompieron.
Los flujos de trabajo que sufrieron el impacto
Muchos flujos de administración todavía dependen de métodos de autenticación antiguos. Los administradores no buscan riesgos innecesarios; esos flujos se montaron cuando esos métodos eran la única opción disponible y nadie volvió a revisarlos después.
Aquí es donde empezaron los fallos:
- Cuentas de administrador de emergencia (break-glass) excluidas deliberadamente de MFA para accesos críticos
- Cuentas de servicio usadas para automatización o monitoreo que no admiten MFA interactivo
- Scripts de PowerShell desatendidos con credenciales guardadas
- Herramientas de terceros que se autentican como si todavía fuera 2016
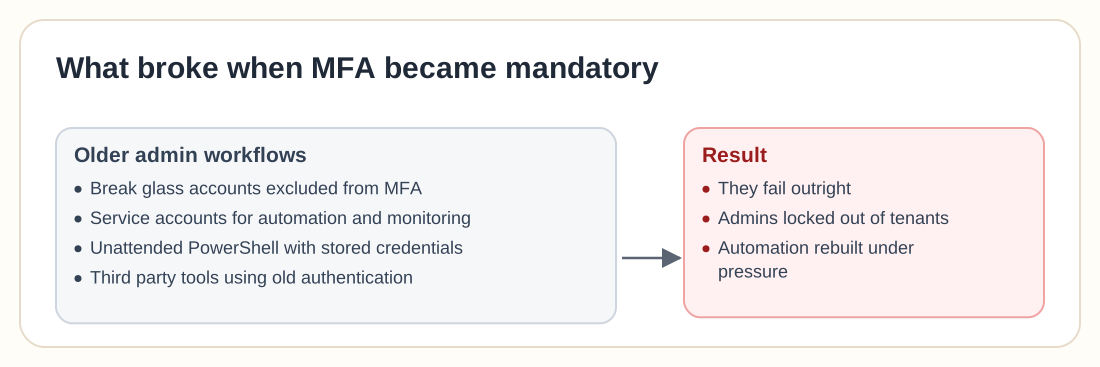
Cuando el MFA pasa a ser obligatorio de golpe, esas configuraciones no fallan con elegancia: se caen por completo.
Muchos administradores se encontraron fuera de sus entornos, intentando recuperar el acceso a toda prisa o forzados a rehacer la automatización bajo presión, que es el peor momento posible para rediseñar la seguridad.
La lógica de Microsoft es sólida, aunque rígida
El argumento de Microsoft es incontestable. Las cuentas de administración son objetivos prioritarios, el robo de credenciales sigue siendo una de las vías de entrada más fáciles a un entorno y el MFA reduce ese riesgo de forma radical.
Desde el punto de vista de Microsoft, permitir que los administradores desactiven esta medida, incluso temporalmente, supone una debilidad. Cada cliente comprometido salta a los titulares y cada brecha se convierte en una prueba de que la seguridad opcional no funciona. Por eso Microsoft pasa de recomendar a obligar, y visto así, el rumbo tiene sentido.
El problema es que Microsoft tiende a diseñar políticas para entornos ideales, donde cada cuenta está modernizada, documentada y revisada de forma periódica. La mayoría de empresas no funciona así en la práctica.
Se trata tanto de control como de seguridad
Hay un trasfondo más amplio que va más allá del MFA. Microsoft está trasladando las decisiones de seguridad de los clientes hacia la propia plataforma de manera constante.
Ya lo hemos visto antes:
- La autenticación heredada se va limitando poco a poco hasta quedar prácticamente muerta
- La activación por sorpresa de valores de seguridad predeterminados
- El acceso condicional volviéndose cada vez menos opcional con cada versión
No hay nada malintencionado en esto. Microsoft actúa como lo que es: un proveedor en la nube que optimiza para la escala a expensas del detalle. Cuando operas una plataforma tan masiva como Microsoft 365, la flexibilidad se convierte en un riesgo, y las configuraciones obligadas pasan a ser el camino más seguro aunque rompan casos particulares.
Por desgracia, los administradores de sistemas viven casi por completo en esos casos particulares.
El momento elegido es lo que realmente duele
Si esta imposición hubiera llegado con una fecha límite clara e ineludible, algo como "el MFA será obligatorio para todos los roles de administrador a partir de tal fecha", la mayoría de equipos se habría quejado y se habría preparado. En cambio, muchos administradores se enteraron cuando ya no podían entrar.
La frustración proviene menos de la exigencia de seguridad que del modo en que se comunicó el cambio. Los mensajes del centro de notificaciones se pierden, las alertas del panel se convierten en ruido de fondo y, a menos que sigas de forma obsesiva cada actualización de la hoja de ruta, las cosas se pasan por alto.
En TI, las caídas imprevistas son peores que las planificadas, y los cambios de política por sorpresa no se quedan atrás.
Los equipos de TI más pequeños son los más afectados
Las grandes empresas solían tener MFA en todas partes desde hace tiempo. Cuentan con equipos de gestión de identidades, arquitectos de seguridad y tiempo reservado para tareas de mantenimiento. Las organizaciones pequeñas y medianas no tienen ese lujo.
En esos entornos, la misma persona administra sistemas, atiende el soporte, gestiona la red y le explica las impresoras a dirección. La imposición de MFA significa parar todo lo demás para solucionar el acceso de inmediato, y cuando tu automatización se rompe o tu cuenta de emergencia deja de responder, la presión se multiplica.
No hay marcha atrás, solo hacia adelante
Esto no es un contratiempo temporal y Microsoft no va a dar marcha atrás. En todo caso, es un adelanto de lo que viene. Cabe esperar:
- Más líneas base de seguridad obligatorias
- Menos excepciones para sistemas heredados
- Más momentos de "esto pasa a ser obligatorio ahora"
La era de la nube no premia la procrastinación. Si algo aparece marcado como "obsoleto", ya está viviendo de prestado. Los administradores que interpreten estos cambios como advertencias en lugar de molestias lo tendrán mucho más fácil el año que viene.
Qué están haciendo los administradores ahora mismo
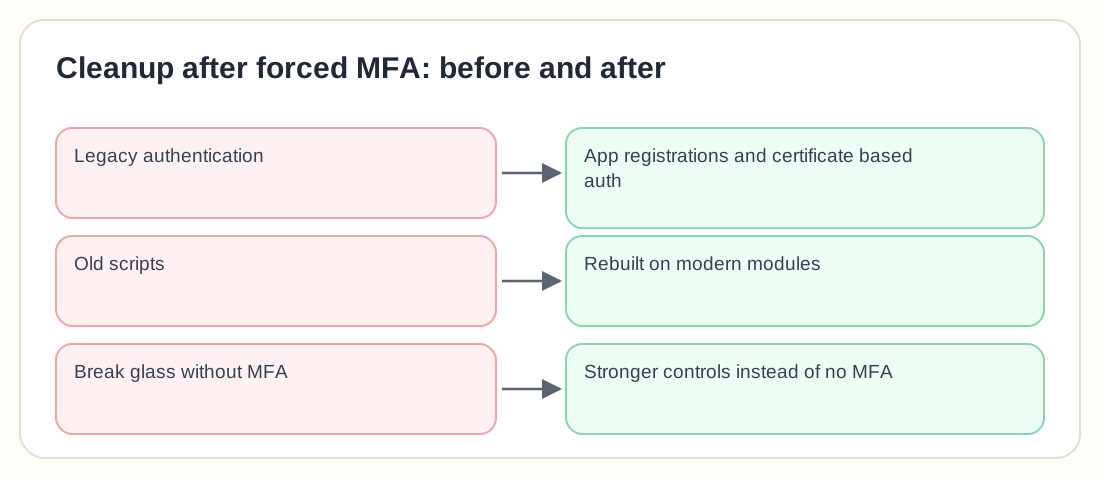
Tras el impacto inicial, la mayoría de equipos está combinando varias medidas:
- Auditar todas las cuentas y roles de administración
- Sustituir la autenticación heredada por registros de aplicaciones y autenticación basada en certificados
- Reescribir scripts para usar módulos modernos
- Proteger las cuentas de emergencia con controles más fuertes en lugar de prescindir de MFA
Nada de esto resulta agradable y todo exige tiempo. En muchos entornos, además, era una tarea pendiente desde hacía años. La paradoja es que un cambio forzado suele activar la limpieza que nunca conseguía hacerse un hueco en la planificación.
La lección de fondo
Por debajo del debate sobre el MFA se encuentra la relación entre los proveedores de nube y quienes gestionan sus plataformas.
Microsoft está dejando claro que la seguridad ya no es opcional. Si tus flujos de trabajo no están preparados para asumirlo, Microsoft los considera defectuosos, por muy protegidos que te parezcan a ti.
Ese choque de mentalidades es donde surge la fricción. Los administradores buscan maximizar la disponibilidad y la continuidad, mientras que los proveedores de nube buscan reducir el riesgo a gran escala. Esos objetivos coinciden en parte, pero no siempre encajan por completo. Cuando no lo hacen, el administrador es quien queda atrapado en medio, reconstruyendo a las 9 a.m. de un martes lo que debería haber sido una rutina más.
Molesto, necesario e inevitable
¿Hizo bien Microsoft en imponer MFA a los administradores de 365? Sí. ¿Rompió flujos de trabajo de los que dependía la operativa de mucha gente? También. Ambas realidades son ciertas a la vez.
Esta medida reducirá los incidentes de seguridad. También generará una ola de dolor a corto plazo, en particular para los equipos que ya trabajaban al límite de su capacidad.
Si hay una conclusión positiva, es que la época de "ya arreglaremos ese tema de seguridad más tarde" ha terminado oficialmente. Microsoft se ha encargado de que así sea.