

Perder la contraseña de root en VMware ESXi es una vía sin retorno
Cualquier administrador de infraestructura teme perder la contraseña de root en un host de VMware ESXi. Estás frente a la consola del servidor, quizá físicamente o a través de iLO, y la contraseña que sabes que debería funcionar… no entra.
Lo intentas otra vez, más despacio esta vez, con el bloqueo de mayúsculas desactivado y la distribución del teclado comprobada, y sigue fallando. Es ahí cuando lo asimilas: has perdido la contraseña de root en un host ESXi, y toda la memoria muscular acumulada durante años con trucos de recuperación en Linux deja de servir, porque ESXi ya no funciona de esa manera.
Si vienes de versiones antiguas de VMware o de entornos muy volcados en Linux, tu instinto te empuja a buscar una vía de restablecimiento: una consola de rescate, un truco en el arranque o algo no documentado pero fiable. Seguro que tiene que haber una forma de entrar.
En el ESXi moderno, especialmente en 7.x y 8.x, por lo general no la hay, y eso responde a un diseño deliberado.
Por qué esto funciona según lo diseñado
Cuando la gente pregunta cómo recuperar una contraseña de root perdida en ESXi, las respuestas a menudo parecen cruelmente repetitivas: reinstala, conserva el datastore, vuelve a registrar las VM y sigue adelante. Puede sonar perezoso o desdeñoso, como si la comunidad sencillamente no quisiera ayudar.
La respuesta directa es que ESXi está diseñado para que perder root duela de verdad.
A lo largo de las últimas versiones principales, VMware blindó la configuración del host de forma contundente. El archivo shadow está cifrado y el estado de la configuración permanece protegido. Los trucos de arranque que solían funcionar ahora fallan sin avisar o dejan el host incapaz de arrancar, y la mayoría de las guías antiguas que circulan por internet asumen un mundo que ya no existe.
VMware tomó una decisión muy clara en este punto: priorizar la seguridad y la integridad del host por encima de la comodidad del administrador. Una vez que comprendes eso, la ausencia de un botón de reseteo cobra un sentido implacable.
Por qué "simplemente resetearlo" dejó de ser viable
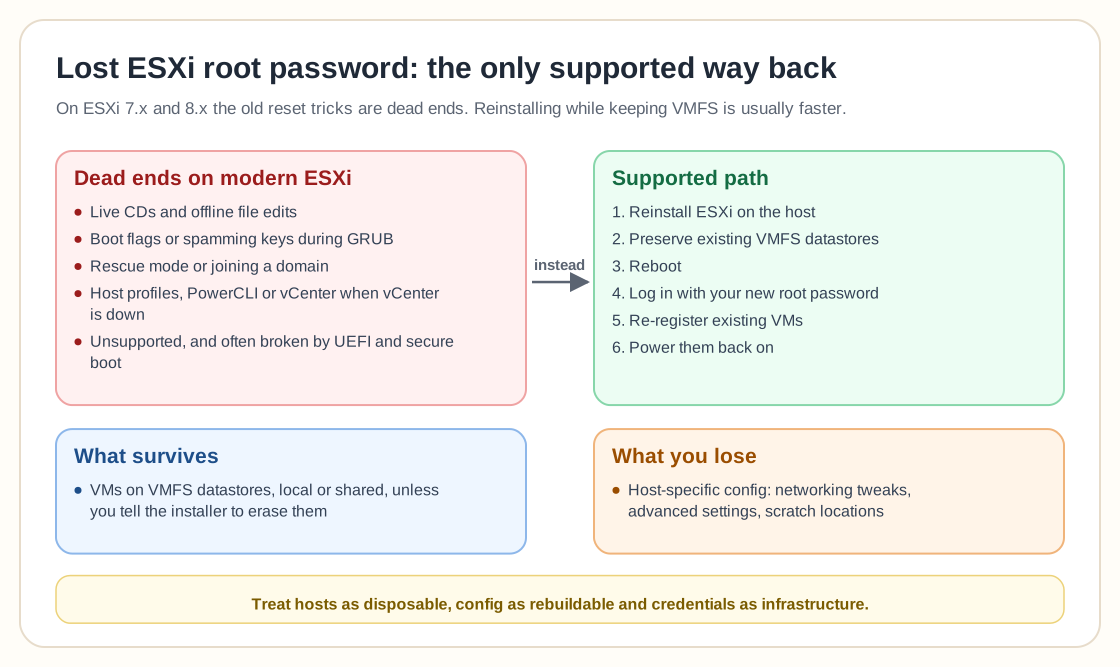
En los días de ESXi 5.x y los primeros 6.x, existían opciones de recuperación, digamos, "creativas": Live CD, edición de archivos sin conexión y parámetros de arranque que te dejaban en una shell el tiempo suficiente para resolver el desaguisado. Esos métodos nunca estuvieron soportados oficialmente, pero existían y los administradores los utilizaban.
El ESXi moderno ya no confía en ti de esa manera. Con funciones como secure boot, cumplimiento estricto de UEFI, configuración cifrada y un acoplamiento más estrecho entre el estado del host y las herramientas de administración, VMware cerró en la práctica la puerta a la manipulación sin conexión. Incluso si logras forzar el acceso, a menudo te quedas con un host que no se une limpiamente al inventario o que se comporta de formas desconcertantes y difíciles de predecir.
Por eso la postura oficial de VMware es tan monótona y consistente. Si pierdes el acceso de root, reinstalas ESXi, conservas el datastore VMFS, y eso es todo lo que hay.
Cuando vCenter también está caído, el panorama empeora
La situación se complica de forma notable cuando la VM que ejecuta vCenter está apagada y no puedes encenderla porque, como habrás adivinado, necesitas root. En ese instante, cualquier alternativa "inteligente" se desmorona:
- No puedes recurrir a host profiles.
- No puedes forzar un cambio de contraseña.
- No puedes emplear PowerCLI.
- No puedes autenticarte a través de vCenter porque no está en ejecución.
Lo que sí puedes hacer es iniciar sesión en la interfaz de gestión física del host, confirmar que efectivamente te has quedado fuera y aceptar la realidad.
Aquí es donde los administradores suelen empezar a negociar consigo mismos. "¿Y si lo uno a un dominio?" "¿Y si arranco en modo rescate?" "¿Y si pulso teclas repetidamente durante GRUB?"
Encontrarás a gente en foros jurando que estos trucos funcionan. A veces lo hacían, y en ocasiones todavía lo hacen bajo condiciones muy concretas. Sin embargo, ninguno de ellos cuenta con soporte y muchos sencillamente no funcionan en ESXi 8.x con UEFI y secure boot activados. Cuanto más tiempo pases persiguiendo esos atajos, más se prolongará tu caída.
Reinstalar ESXi no es el desastre que parece
Quienes nunca han hecho esto antes suelen sorprenderse de que reinstalar ESXi casi siempre resulta más rápido que intentar recuperarlo.
Si tus VM residen en datastores VMFS, ya sean locales o compartidos, reinstalar el hipervisor no las borra a menos que se lo indiques explícitamente. El propio instalador te lo pregunta durante el proceso.
El flujo general se resume en estos pasos:
- Reinstala ESXi en el host.
- Conserva los datastores VMFS existentes.
- Reinicia el equipo.
- Inicia sesión con tu nueva contraseña de root.
- Vuelve a registrar las VM existentes.
- Enciéndelas de nuevo.
Así es como terminan incontables recuperaciones en el mundo real.
Sí, pierdes la configuración específica del host, como ajustes de red personalizados, parámetros avanzados y ubicaciones de scratch. En comparación con quedarte bloqueado indefinidamente, es un trato que la mayoría de los equipos acepta sin dudar; y si contabas con buena documentación o copias de seguridad de la configuración del host, todavía mejor.
Lo que a los administradores les cuesta admitir
Perder la contraseña de root de ESXi casi nunca ocurre de forma aislada. Suele aparecer de la mano de otros descuidos:
- Credenciales guardadas en la memoria de alguien.
- Ausencia de un gestor de contraseñas.
- vCenter configurado como punto único de fallo.
- Hosts que se instalaron una vez y no volvieron a tocarse.
El incidente resulta tan traumático porque expone lo frágil que era el modelo operativo desde el principio. ESXi no perdona en este terreno. Asume que lo estás gestionando como una plataforma empresarial y no como un homelab en el que puedes trastear hasta que vuelva a funcionar. Suena duro, pero es coherente.
Por qué VMware eligió la "vía sin retorno"
Desde la perspectiva de la seguridad, facilitar la recuperación de root es una pesadilla. Un acceso físico sumado a un reinicio no debería traducirse en el control total sobre la infraestructura de producción.
VMware blindó este comportamiento por el mismo motivo que las distribuciones modernas de Linux refuerzan las rutas de arranque y los proveedores de nube no ofrecen botones para "simplemente resetear el hipervisor". Si alguien obtiene acceso físico o fuera de banda (out-of-band), el radio de impacto debe permanecer limitado.
El coste de esa decisión es el dolor del administrador ante errores infrecuentes pero implacables, y VMware consideró claramente que era un sacrificio asumible. Estés o no de acuerdo con ello, eso explica por qué la respuesta oficial no ha cambiado en años.
Aquí es donde empieza el debate sobre migrar fuera de VMware
Estas anécdotas siguen apareciendo al mismo tiempo que muchos equipos reevalúan su estrategia de hipervisores, y eso no es ninguna coincidencia.
Cuando algo falla en ESXi, las vías de recuperación son estrechas, rígidas y sumamente estrictas. Eso funciona bien cuando todo marcha sobre ruedas, pero se siente implacable cuando algo se tuerce.
Para muchos administradores, perder el acceso de root es el momento en el que empiezan a plantearse preguntas incómodas. VMware no es una mala plataforma, pero su contrato operativo es hoy mucho más estricto que en el pasado. Una vez que reinstalas, recuperas el control y estabilizas el entorno, esa inquietud tiende a quedarse rondando en la cabeza.
La lección va más allá de lo técnico
Perder la contraseña de root en VMware ESXi significa que cruzaste una línea y no queda ningún acertijo por resolver. En las versiones modernas, no existe una reversión limpia ni un atajo ingenioso que VMware respalde en secreto. Solo queda la recuperación mediante sustitución.
Lo que deberías extraer de esto es un cambio de mentalidad antes que un comando o un truco:
- Trata a los hosts ESXi como elementos desechables.
- Considera la configuración como algo que puedes reconstruir.
- Trata las credenciales como infraestructura y no como un detalle menor.
Una vez que esa contraseña se pierde, a ESXi deja de importarle quién eres y simplemente te indica que vuelvas a empezar, a través de una puerta que solo se abre en una dirección.