

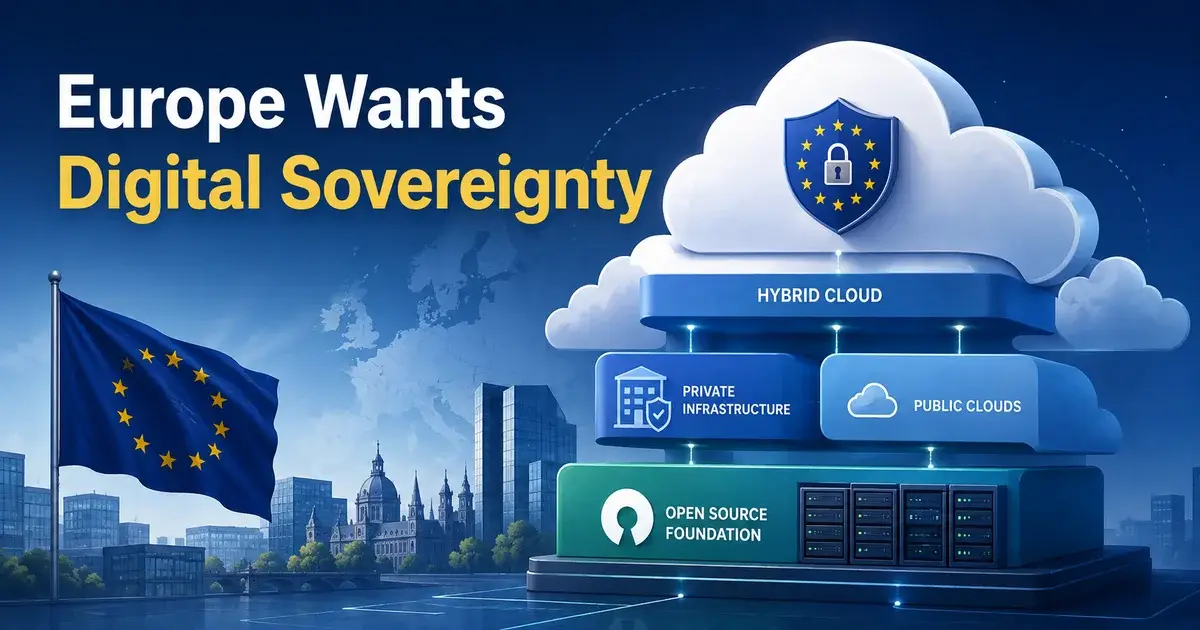
Soberanía digital: por qué importan el código abierto y la nube híbrida
En Europa, la soberanía digital está pasando de ser un eslogan político a convertirse en un requisito de diseño arquitectónico. En junio de 2026, la Comisión Europea integró el código abierto, la capacidad de computación en la nube e IA, los semiconductores y la autonomía estratégica dentro de un mismo paquete tecnológico. Para los equipos de infraestructura, la consecuencia práctica es muy concreta: necesitas tener claro qué partes de tu plataforma puedes controlar, migrar, auditar y sustituir.
Un artículo de agosto de 2026 publicado por Red Hat Italia defiende que el código abierto y la nube híbrida resultan fundamentales para una estrategia de soberanía nacional. Al tratarse de una postura empresarial, contrasté sus argumentos con los documentos oficiales de la Comisión Europea de 2026. La coincidencia es enorme: la Comisión sitúa de forma explícita el código abierto en el epicentro de la soberanía tecnológica y propone un marco común para gobernar la nube y la IA.
¿Qué significa realmente la soberanía digital?
La soberanía digital consiste en mantener un control efectivo sobre las decisiones tecnológicas clave, los datos, la infraestructura física y las dependencias externas. La Comisión Europea describe la autonomía tecnológica como la capacidad de operar con independencia en el entorno digital reduciendo la subordinación hacia proveedores externos a la Unión Europea.
Esta noción va mucho más allá de la simple residencia de los datos. Una base de datos puede alojarse físicamente en un centro de Frankfurt mientras su plano de control, la propiedad del software, la gestión del soporte, las claves criptográficas o la empresa matriz residen fuera de Europa. En ese escenario, los datos son locales pero varios niveles de control decisivo no lo son.
Para un equipo de operaciones, la soberanía se traduce en interrogantes directos: ¿Puedes exportar la información en un formato estándar utilizable? ¿Tienes la capacidad de ejecutar esa carga en otra plataforma? ¿Te es posible inspeccionar o reemplazar módulos críticos de software? ¿Quién tiene acceso administrativo al servicio? ¿Bajo qué jurisdicción opera la entidad legal que lo gestiona? ¿Cuánto tiempo y esfuerzo exigiría una salida ordenada?
Estas preguntas coinciden con el enfoque práctico de nuestras comparativas de infraestructura, donde el coste auténtico de una plataforma incorpora la migración y la recuperación además del precio de compra.
¿Por qué la UE sitúa el código abierto en el centro?
La Estrategia de Código Abierto de la Comisión Europea de junio de 2026 destaca que el software abierto mitiga la dependencia respecto a tecnologías no comunitarias y refuerza el control sobre la infraestructura digital estratégica. Subraya ventajas como la ausencia de cautiverio de proveedor, la posibilidad de auditar el código, la reutilización y el impulso de ecosistemas tecnológicos propios.
El código abierto aporta valor porque ningún fabricante monopoliza el software del modo en que lo hace con una solución privativa cerrada. Una organización puede examinar el código, desplegarlo sobre infraestructuras diversas, contratar soporte con proveedores alternativos y aportar parches correctivos cuando la gobernanza del proyecto lo admita.
Aun así, el código abierto no garantiza la soberanía por defecto. Un proyecto puede apoyarse en un grupo muy reducido de mantenedores. Una empresa puede desplegar software libre vinculando al mismo tiempo la identidad, la facturación, las copias de seguridad y la automatización a servicios cerrados. Incluso un componente de código visible puede parecer libre mientras su licencia coarta la libertad operativa real.
El criterio relevante es el grado de control efectivo y no la ideología: el código abierto justifica su papel cuando habilita una alternativa creíble.
¿Por qué la nube híbrida es clave en la soberanía?
La nube híbrida permite distribuir las cargas de trabajo en función de sus requerimientos específicos en lugar de atarse por defecto a un proveedor único. Los sistemas confidenciales o sensibles permanecen en infraestructura bajo control propio, mientras que otras aplicaciones aprovechan servicios de nube pública cuando la ecuación de costes o la comodidad operativa lo justifiquen.
El artículo de Red Hat Italia insiste en esta idea, presentando la nube híbrida abierta como la vía para decidir dónde y bajo qué condiciones opera cada carga. De igual modo, la Ley de Desarrollo de la Nube y la IA de 2026 de la Comisión Europea trata la soberanía como un conjunto escalonado de niveles de garantía técnica en lugar de una simple etiqueta de sí o no.
Ese modelo mental resulta mucho más sensato. No todas las cargas exigen el nivel máximo de soberanía; una web institucional pública plantea un perfil de riesgo muy diferente al de una base de datos de identidad ciudadana.
Una arquitectura híbrida triunfa cuando sus límites son deliberados. Si cada aplicación depende de la base de datos propietaria, el bus de eventos, la identidad y la observabilidad de un hiperescalador, mantener unas pocas máquinas virtuales en local no aporta una libertad real.
¿Encaja Proxmox en una estrategia de soberanía digital?
Proxmox encaja bien porque entrega a las organizaciones una plataforma de virtualización de código abierto que pueden operar en sus propios servidores o mediante proveedores locales. Permite recortar la dependencia en la capa del hipervisor y la nube privada, si bien no resuelve la soberanía de la pila completa de aplicaciones por sí sola.
Nuestra guía de Proxmox ayuda a clarificar este punto, ya que expone la diferencia entre controlar la capa base y gobernar cada una de las dependencias. Proxmox VE te otorga control sobre máquinas virtuales, contenedores, integración de almacenamiento, redes, clústeres y backups. Sin embargo, tus cargas pueden seguir encadenadas a bases de datos privativas, servicios SaaS de identidad, APIs de terceros o hardware concentrado en cadenas de suministro estrechas.
La conclusión honesta es moderada: una capa de virtualización abierta multiplica tus opciones, pero no convierte a una empresa en digitalmente independiente de forma automática.
¿Qué debe incluir un plan de salida soberano?
Un plan de salida solvente debe definir cómo desvincularse del servicio antes de firmar el contrato inicial. Si la respuesta interna es "ya lo resolveremos más adelante", lo que tienes es una dependencia sin estrategia.
Empieza analizando el formato y volumen de los datos. Debes saber con certeza qué datos se pueden exportar, cuánto tardará el proceso, qué tarifas de transferencia se aplicarán y si los metadatos de las aplicaciones acompañan a los datos brutos. Una prueba de exportación de diez terabytes enseña mucho más que una presentación comercial de diapositivas sobre portabilidad.
A continuación, mapea los sistemas de identidad. Si cada administrador, cuenta de servicio, token de aplicación y directiva de seguridad depende del proveedor cloud, la migración se transformará en un gigantesco proyecto de identidades antes de poder tocar un solo servidor de cómputo.
Luego, identifica los servicios gestionados que carecen de equivalente directo en otros proveedores. Es posible que convenga conservar algunos; lo fundamental es discernir qué dependencias son decisiones premeditadas y cuáles surgieron por comodidad de desarrollo.
Por último, ejecuta pruebas de migración a pequeña escala. La portabilidad debe demostrarse en la práctica, pues ninguna cláusula contractual te la garantizará por sí sola.
¿Basta con la titularidad europea para ser soberano?
No. La titularidad europea puede mitigar una vertiente de riesgo legal y corporativo, pero el control técnico continúa siendo indispensable. Una plataforma europea construida sobre una pila propietaria foránea fuertemente acoplada heredará las dependencias críticas de esa tecnología base.
Y también ocurre lo contrario. Un proveedor internacional puede facilitar cifrado avanzado gestionado por el cliente, compromisos contractuales sólidos, operativa local e interfaces de exportación que respondan mejor a una carga de riesgo moderado que un proveedor formalmente europeo pero con ingeniería inmadura.
Por ello, el marco europeo de soberanía en la nube contempla diferentes niveles de garantía. Cada carga demanda exigencias técnicas distintas, y las cualidades de cada proveedor deben evaluarse con rigor en lugar de deducirlas por una bandera en su sitio web.
Si estás diseñando una mayor parte de tu infraestructura, en nuestra sección de almacenamiento es donde el debate sobre soberanía aterriza en detalles prácticos. ZFS, Ceph, Proxmox Backup Server, NFS y el almacenamiento de objetos presentan compromisos operativos y de portabilidad muy diferentes entre sí.
¿Qué deben hacer los equipos europeos en 2026?
Recomiendo clasificar las cargas de trabajo por el impacto real de sus dependencias externas y articular la soberanía alrededor de las que resulten verdaderamente críticas. No conviene empezar exigiendo la repatriación de todos los sistemas fuera de la nube pública. Lo sensato es identificar qué servicios no te puedes permitir perder bajo ningún concepto.
Para esos sistemas clave, prioriza formatos abiertos, APIs documentadas, componentes reemplazables, copias de seguridad independientes y mecanismos de migración validados. Sitúa la identidad y las claves de cifrado bajo un gobierno consciente. Registra qué dependencias aceptas explícitamente porque aportan un valor que compensa el coste de una eventual salida.
Asimismo, aconsejo tratar el código abierto como un instrumento de maniobrabilidad y no como una simple etiqueta de prestigio. Si tu equipo carece de capacidad para aplicar parches, monitorizar, actualizar y restaurar una solución abierta, gestionarla internamente puede mermar la fiabilidad operativa a cambio de una soberanía puramente teórica.
La alternativa opuesta, una nube privativa completamente gestionada, resulta razonable cuando la velocidad y la riqueza funcional importan más que la independencia técnica y la aplicación puede asumir esa dependencia. La soberanía digital funciona mejor cuando se apoya en el análisis de riesgos, y degenera en un teatro costoso cuando pretende imponer una solución única a cualquier problema.
Preguntas frecuentes
¿Qué es la soberanía digital en computación en la nube?
La Comisión Europea la define como la capacidad de actuar de forma independiente desarrollando y controlando tecnologías clave, datos e infraestructura. En la nube, va más allá de la ubicación física de los datos e incluye propiedad, control del software, portabilidad y leyes.
¿Por qué es crucial el código abierto para la soberanía?
La Estrategia de Código Abierto de 2026 lo sitúa como pilar de autonomía estratégica, ya que el software auditable y reutilizable reduce el cautiverio de proveedor. Requiere, no obstante, mantenimiento y gobierno de suministro.
¿Es la nube híbrida soberana de forma automática?
No. Permite decidir dónde residen cargas y datos, pero si el plano de control, la exportación de datos o los servicios de identidad dependen de tecnologías cerradas, la dependencia del proveedor sigue intacta.