

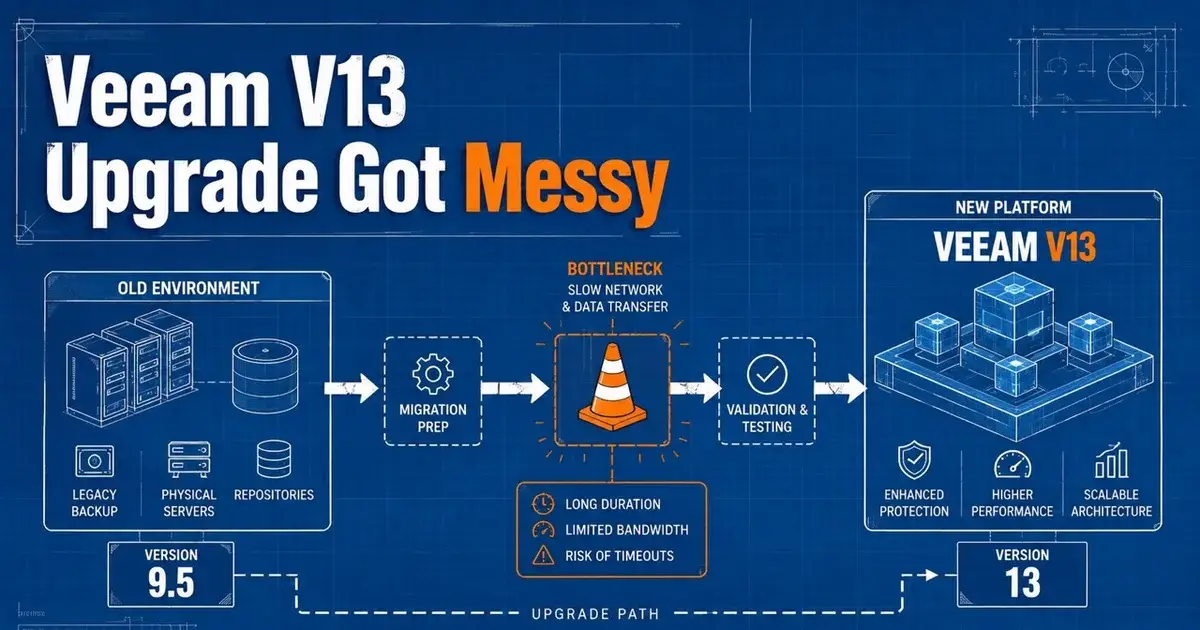
Veeam-V13-Upgrade: Warum die Migration kompliziert wird
Veeam V13 lässt sich seit August 2026 für Bestandskunden upgraden, aber an der Vorgeschichte sieht man gut, warum Administratoren den Übergang verwirrend fanden. Der ursprüngliche Appliance-Rollout kam in Stufen, frühe Deployments waren rein für Neuinstallationen, Windows- und Migrationspfade folgten später, und die Paketierung von Sicherheitspatches fügte eine weitere Ebene versionsspezifischer Entscheidungen hinzu.
Ein Administrator-Thread vom September 2025 hielt die Verwirrung in Echtzeit fest. Veeam hatte die V13-Appliance veröffentlicht, aber Nutzer fragten sofort, ob sie produktionsreif sei, ob Windows-Deployments noch kämen, ob bestehende V12-Umgebungen migrieren könnten und wann fehlende Features eintreffen würden. Spätere Patch-Diskussionen zeigten eine zweite Reibungsquelle: Selbst nach der Entscheidung, auf einem aktuellen Release zu bleiben, mussten Administratoren noch immer die richtige EXE oder ISO für den exakten Build auswählen, den sie betrieben.
Warum verwirrte die erste V13-Appliance-Version bestehende Kunden?
Die erste V13-Appliance-Version bedeutete nicht, dass jeder V12-Kunde sofort eine bestehende Umgebung in die neue Appliance verschieben konnte. In der frühen Release-Diskussion stellten Veeam-Vertreter klar, dass die Appliance für den Produktionseinsatz unterstützt wurde, aber zunächst für Neuinstallationen gedacht war, weil die Migration noch nicht verfügbar war.
Ein Neu-Deployment lässt sich von Anfang an um die neue Appliance-Architektur herum aufbauen. Ein bestehender Veeam-Bestand kann jahrelange Jobs, Repositories, Proxys, Zugangsdaten, Verschlüsselungseinstellungen, Backup-Ketten, Enterprise Manager, Tape-Konfiguration, Offsite-Kopien und operative Skripte umfassen. Eine Migration muss all diese Beziehungen sicher erhalten, und genau diese Migration fehlte anfangs.
Administratoren im Thread fragten auch nach Windows. Manchen gefiel die Idee einer Linux-basierten Appliance, weil sie den Windows-Wartungsaufwand senken könnte. Andere betrieben die Community Edition in Homelabs und waren unsicher, wie sich die neue Paketierung auf sie auswirkte. Der Rollout war also technisch klar, sobald die Release-Stufen erklärt waren, aber die Schlagzeile „V13-Appliance veröffentlicht" klang viel einfacher, als die Deployments in der Praxis waren.
Diese Einschränkung ist seit August 2026 Geschichte. Veeam dokumentiert inzwischen Upgrades auf Version 13 und pflegt aktuelle V13-Anleitungen für Windows und Appliance.
Warum schaffen Veeam-Patch-Pakete eine weitere Migrationsfalle?
Ein Veeam-Administrator kann kein Update-Paket allein anhand der Hauptversionsnummer sicher auswählen. Der installierte Build bestimmt, ob ein reines Patch-Paket geeignet ist oder ob die Umgebung erst vollständige Installationsmedien braucht, um den erforderlichen Wartungsstand zu erreichen.
Der kritische Sicherheitslücken-Thread vom Oktober 2025 zeigte dieses Problem deutlich. Für ein aktuelles V12.3.2-Deployment beschrieb Veeam kleinere reine Patch-Pakete. Ältere V12-Deployments konnten dagegen den vollständigen ISO-Pfad erfordern. Ein Teilnehmer, der die ISO ausprobierte, sah Modify statt der erwarteten Upgrade-Option und erhielt anschließend die Meldung, es sei bereits eine andere Version installiert.
So wird aus einem dringenden Patch ein verwirrendes Änderungsfenster: Der Operator kennt die Zielversion und hat trotzdem den falschen Workflow für den aktuellen Build.
Halten Sie vor jedem Veeam-Upgrade die vollständige Build-Nummer fest; „V12" oder „V13" reicht nicht. Gleichen Sie diesen Build mit den Release Notes des Herstellers und dem unterstützten Upgrade-Pfad ab. Bietet das Release einen kleinen Sicherheitspatch für Ihren Build, nutzen Sie das dokumentierte Paket, statt anzunehmen, dass die größte ISO automatisch die sicherste Wahl ist.
Wie kann Feature-Timing eine V13-Entscheidung erschweren?
Ein Major Release kann verfügbar sein, bevor jedes Workload-Feature den Stand erreicht, den eine einzelne Umgebung braucht. Die Diskussion zur V13-Appliance enthielt Begeisterung über die anwendungsbewusste Verarbeitung für Proxmox VE, aber der Thread merkte auch an, dass diese Fähigkeit Version 13.0.1 oder höher voraussetzte.
In der Praxis ist das ein Unterschied zwischen „V13 existiert" und „V13 enthält das Feature, das meine Migration rechtfertigt". Ein Administrator, der Microsoft SQL Server, Active Directory, Exchange, Oracle, PostgreSQL oder eine andere Anwendung schützt, kann nicht allein anhand der Produktfamiliennummer planen. Es kommt womöglich auf das exakte Wartungsrelease an.
Dasselbe Problem taucht auf, wenn Organisationen gleichzeitig den Hypervisor wechseln. Mr.PlanBs Proxmox-Backup-Vergleich behandelt Veeam neben Proxmox Backup Server. Fallen VMware-Migration, Proxmox-Rollout und Veeam-Upgrade alle in dasselbe Quartal, hängt das Virtualisierungsprojekt an der Backup-Kompatibilität, und die lässt sich dann nicht mehr als separate Wartungsaufgabe abhaken.
Für VMware-Bestände liefert der VMware-Backup-Vergleich die andere Seite dieser Entscheidung. Gleichen Sie Backup-Fähigkeiten mit der Plattformversion ab, bevor der Hypervisor-Wechsel genehmigt wird.
Was sollte vor einem Veeam-V13-Upgrade inventarisiert werden?
Beginnen Sie mit der Veeam-Konfiguration und den Infrastrukturrollen, die sie steuert. Halten Sie Backup-Server-Build, Betriebssystem, Datenbank, Repositories, Scale-Out-Repository-Extents, Proxys, Tape-Server, Objektspeicher, WAN-Accelerators, Enterprise-Manager-Abhängigkeiten sowie Skripte oder Monitoring fest, die Veeam-APIs oder PowerShell aufrufen.
Halten Sie danach die Recovery-Abhängigkeiten fest. Wo liegt das Konfigurations-Backup? Sind Verschlüsselungspasswörter außerhalb des Veeam-Servers verfügbar? Lassen sich bestehende Backup-Ketten importieren, falls der Server neu aufgebaut werden muss? Welche Repositories sind unveränderlich und damit bei einem Rollback absichtlich schwer zu modifizieren?
Die letzte Frage wird leicht übersehen. Unveränderlichkeit hilft bei einem Angriff enorm, verändert aber, was Administratoren während einer fehlgeschlagenen Migration löschen oder überschreiben können. Ein Rollback-Plan muss das Repository-Design respektieren und darf nicht davon ausgehen, dass das Backup-Team einfach alles bereinigen und neu erstellen kann.
Identifizieren Sie außerdem die Workloads, die das Upgrade nötig machen. Ist das Ziel Linux-Appliance-Management, Proxmox-Support, ein Sicherheitsfix oder ein bestimmtes anwendungsbewusstes Feature, prüfen Sie dieses Feature gegen den Ziel-Build. Sonst entdecken Sie die Abhängigkeit erst nach der Migration.
Wie sollte das eigentliche Upgrade-Fenster ablaufen?
Frieren Sie unzusammenhängende Änderungen ein und lassen Sie aktive Backup- und Replikationsjobs abschließen. Erstellen Sie dann das Veeam-Konfigurations-Backup und bestätigen Sie, dass es außerhalb des zu aktualisierenden Systems gespeichert ist. Halten Sie den aktuellen Build und den Datenbankstatus fest, damit der Rollback-Punkt eindeutig ist.
Wenden Sie nur den dokumentierten Pfad für diesen Build an. Aktualisiert der Prozess auch entfernte Komponenten wie Proxys oder Agenten, lassen Sie diese Änderungen abschließen, bevor Sie die Steuerungsebene für gesund erklären.
Validieren Sie anschließend in Schichten. Öffnen Sie die Konsole, prüfen Sie die Repository-Konnektivität, kontrollieren Sie Lizenzen, führen Sie ein kleines Backup aus, führen Sie eine Backup-Kopie aus, falls das Teil des Designs ist, und führen Sie einen Restore in ein isoliertes Ziel durch. Dass der Dienst startet, beweist bei einer Backup-Plattform noch wenig.
Nutzt die Umgebung Objektspeicher, Tape, gehärtete Repositories oder anwendungsbewusste Verarbeitung, beziehen Sie mindestens einen repräsentativen Workflow aus diesen Kategorien ein. Je komplexer der Veeam-Bestand, desto weniger aussagekräftig wird ein einzelnes grünes VM-Backup als Post-Upgrade-Test.
Was würde ich tun, bevor ich einen etablierten Veeam-Bestand auf V13 verschiebe?
Ich würde das Projekt in zwei Entscheidungen aufteilen: Versionsreife und Architekturreife. Versionsreife bedeutet, dass der exakte Ziel-Build die Workloads und Integrationen unterstützt, von denen die Umgebung abhängt. Architekturreife bedeutet, dass das neue Windows- oder Appliance-Design zum Identitäts-, Patch-, Repository-, Netzwerk- und Recovery-Modell der Organisation passt.
Ich würde außerdem vermeiden, die Migration der Veeam-Steuerungsebene mit einer unzusammenhängenden Hypervisor-, Storage- und Netzwerkmigration zu kombinieren, sofern das Unternehmen keinen triftigen Grund hat, so viel gleichzeitige Veränderung zu akzeptieren. Schließlich brauchen Sie das Backup genau dann, wenn eine andere Änderung schiefgeht.
Der frühe V13-Rollout hat gezeigt, dass große Infrastruktur-Releases in Stufen kommen, und keineswegs bewiesen, dass Veeam-Migration grundsätzlich kaputt ist. Administratoren, die Stufe, Build, Feature und Migrationshinweise sorgfältig lesen, haben es deutlich leichter als jene, die eine Hauptversionsnummer wie einen universellen Upgrade-Knopf behandeln.
Häufig gestellte Fragen
Können bestehende Veeam-Backup-&-Replication-Kunden auf Version 13 upgraden?
Ja. Seit August 2026 dokumentiert Veeam Upgrades auf Version 13 für bestehende Veeam-Backup-&-Replication-Deployments. Verwirrung stiftete der frühe Appliance-Rollout 2025, als die erste V13-Appliance-Version für Neuinstallationen gedacht war und die Migration erst später kam.
Warum kann ein Veeam-Patch „Modify" statt „Upgrade" anzeigen?
Welches Installationspaket passt, hängt vom installierten Build ab. In einem Sicherheitspatch-Fall von 2025 wählte ein Nutzer Medien, die Modify statt Upgrade anzeigten, während die Veeam-Anleitung zwischen reinen Patch-Paketen und vollständigen Installationsmedien für ältere Builds unterschied.
Sollten Veeam-Upgrades wie normale Anwendungs-Updates behandelt werden?
Behandeln Sie sie als Änderungen an der Recovery-Infrastruktur. Halten Sie den aktuellen Build, ein Konfigurations-Backup, den Repository-Zustand, Proxy-Rollen, Feature-Abhängigkeiten und einen getesteten Rollback- oder Recovery-Pfad fest, bevor Sie die Backup-Steuerungsebene ändern.