

Wie der Proxmox Host-CPU-Modus einen gesamten Windows-RDS-Server ausbremste
Wenn alle Metriken stimmen, die Nutzer aber über Trägheit klagen
Den Proxmox-CPU-Typ auf host zu setzen gilt in vielen Foren als Standardempfehlung, doch auf einem Windows-RDS-Server sorgte genau das schleichend für massive Leistungseinbußen. Die frustrierendsten Performance-Probleme sind diejenigen, die in keinem Dashboard auftauchen: Die CPU-Auslastung liegt im grünen Bereich, der Arbeitsspeicher ist keineswegs erschöpft, das Monitoring schlägt keinen Alarm, und dennoch beschweren sich die Anwender fortwährend über ein zähes System.
Genau dieses Szenario ereignete sich in einer Produktivumgebung, in der ein Windows-RDS-Server für rund ein Dutzend Benutzer auf einem System mit Intel Xeon E5-2650 v3 betrieben wurde. Auf dem Papier deutete nichts auf eine Krise hin: Die CPU-Auslastung pendelte um 16 Prozent, die Speicherauslastung lag bei unkritischen 37 Prozent und selbst synthetische Benchmarks lieferten kaum auffällige Abweichungen. Die menschliche Wahrnehmung zeichnete jedoch ein völlig anderes Bild: Remote-Sitzungen fühlten sich spürbar verzögert an, Anwendungen reagierten träge und selbst alltägliche Klicks wirkten schwerfällig.
Die Überraschung folgte bei der Ursachenanalyse: Der Schuldige war weder mangelnde Hardware-Kapazität noch eine klassische Fehlkonfiguration, sondern ein CPU-Modus, der in vielen Anleitungen bedenkenlos empfohlen wird: "host". In diesem speziellen Fall löste diese einzelne Einstellung eine verhängnisvolle Kettenreaktion aus, die die Speicherlatenz innerhalb der virtuellen Windows-Maschine drastisch in die Höhe trieb. Der Speicherzugriff stieg von rund 100 Nanosekunden auf etwa 2000 Nanosekunden an, eine unscheinbare Verschiebung mit gravierenden Folgen für den Praxisbetrieb.
Der CPU-Modus "host", der wie die beste Wahl wirkte
In Virtualisierungsumgebungen hat der CPU-Typ, der einer virtuellen Maschine präsentiert wird, deutlich größere Auswirkungen, als viele Administratoren vermuten. Plattformen wie Proxmox bieten die Wahl zwischen verschiedenen CPU-Modellen, darunter standardisierte Typen wie x86-64-v3 oder das direkte Durchreichen des physischen Host-Prozessors an die VM.
Auf den ersten Blick wirkt "host" wie die naheliegendste Option: Der Modus legt sämtliche Befehlssatzerweiterungen des physischen Prozessors für die VM offen und wird in vielen Leitfäden als leistungsfähigste Variante gepriesen. Spielt Live-Migration zwischen unterschiedlichen Server-Nodes keine Rolle, klingt das nach einem kostenlosen Performance-Upgrade.
Diese Annahme prägte auch die Konfiguration in der betroffenen Umgebung. Das System war zuvor von VMware migriert worden, wo vergleichbare Entscheidungen unproblematisch waren, und auch gängige Dokumentationen wiesen in dieselbe Richtung: Steht Leistung im Vordergrund und ist Migration zweitrangig, wird der Host-Modus häufig favorisiert.
Die Host-CPU-Einstellung reicht jedoch auch sicherheitsrelevante CPU-Flags unverändert an die virtuelle Maschine weiter, und genau hier begann das Problem. Ein beteiligter Administrator fasste die Erfahrung ernüchternd zusammen: Das Befolgen offizieller Ratschläge und weitverbreiteter Tutorials führte im Ergebnis zu spürbar langsameren virtuellen Windows-Maschinen.
Windows sah die CPU-Flags und aktivierte sämtliche Mitigations
Die eigentliche Ursache liegt darin, wie moderne Betriebssysteme auf Prozessor-Sicherheitslücken reagieren. In den vergangenen Jahren zwangen Hardware-Schwachstellen wie Spectre und Meltdown Betriebssystemhersteller dazu, tiefgreifende Schutzmaßnahmen (Mitigations) zur Isolierung des Arbeitsspeichers zu implementieren.
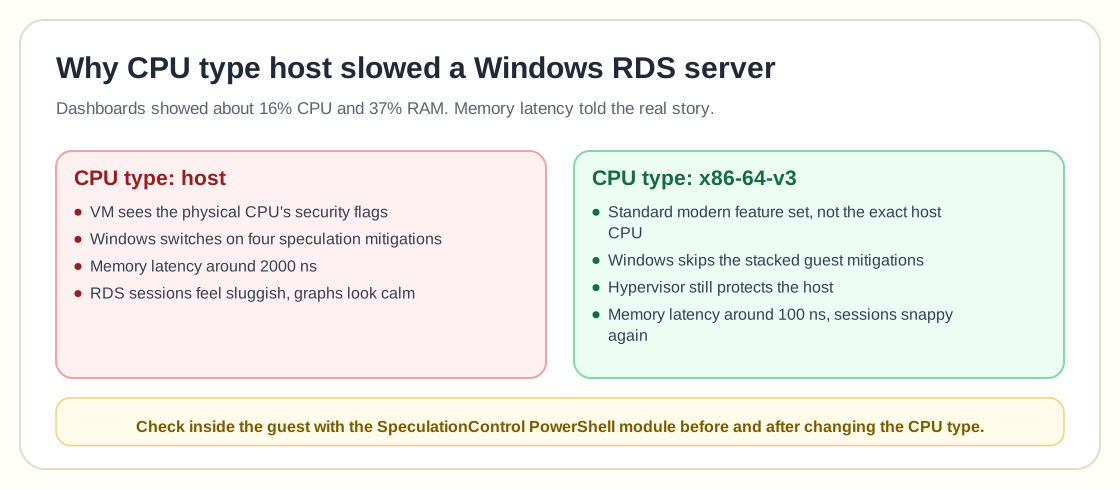
Verwendet eine VM den CPU-Modus host, erbt sie exakt dieselben CPU-Flags, die die physische Hardware bereitstellt. Windows registriert diese Flags und geht davon aus, dass es auf Betriebssystemebene etliche Sicherheits-Mitigations aktivieren muss, eine Entscheidung mit spürbaren Nebenwirkungen.
In dem Fall, der die Untersuchung auslöste, waren innerhalb der Windows-VM vier verschiedene Schutzmaßnahmen gegen spekulative Ausführung aktiv. Das Team verifizierte diesen Zustand mithilfe des PowerShell-Moduls SpeculationControl. Nach dem Wechsel auf das CPU-Modell x86-64-v3 wurden diese Mitigations im Gastsystem nicht mehr in dieser Form getriggert.
Das Sicherheitsniveau ging dabei nicht verloren, da der Hypervisor die Isolation weiterhin auf Host-Ebene absicherte. Windows verzichtete lediglich auf zusätzliche, redundante Schutzebenen im Gast, die Speicheroperationen massiv ausgebremst hatten.
Ein Kommentator formulierte es treffend: An dem Verhalten sei nichts Mysteriöses, es handle sich schlicht um das vorhersehbare Zusammenspiel zwischen Windows und den offengelegten Hardware-Fähigkeiten.
Die unsichtbaren Kosten: Speicherlatenz explodiert
Performance-Probleme manifestieren sich üblicherweise in Diagrammen. Dieses Problem versteckte sich geschickt zwischen den Messwerten.
Monitoring-Systeme wie Grafana zeigten keinerlei bedenkliche Spitzen. Die CPU war nicht überlastet, die RAM-Auslastung blieb stabil und herkömmliche Dashboards signalisierten einen völlig unauffälligen Betrieb. Sobald der CPU-Modus geändert wurde, war der Unterschied jedoch sofort mit Händen zu greifen: Die Nutzerbeschwerden verstummten, Remote-Sitzungen reagierten wieder verzögerungsfrei und Anwendungen liefen gewohnt flüssig.
Was sich tatsächlich verändert hatte, war die Speicherlatenz: Statt der üblichen rund 100 Nanosekunden pro Zugriff stieß das System unter den aktiven Sicherheitsmaßnahmen auf Verzögerungen von etwa 2000 Nanosekunden. Für Workloads, die permanent Daten im Arbeitsspeicher bewegen, ist dieser Unterschied gigantisch.
Remote-Desktop-Umgebungen reagieren besonders empfindlich auf solche Latenzen. Unzählige kleine Operationen, von GUI-Aktualisierungen über Benutzerinteraktionen bis hin zum Session-Handling, hängen von extrem schnellen Speicherzugriffen ab. Selbst bei geringer CPU-Last kann eine hohe Latenz auf Speicherebene das gesamte Benutzererlebnis ruinieren, ohne dass die Ursache in typischen Auslastungsgrafiken sichtbar wird.
Synthetische Benchmarks bildeten das Problem kurioserweise kaum ab. Das subjektive Benutzerempfinden im Arbeitsalltag deckte die Trägheit weitaus schonungsloser auf als standardisierte Testläufe.
Uneinigkeit über die eigentliche Ursache
Wie bei vielen tiefgreifenden Infrastrukturthemen fächerten sich die Meinungen in der Fachwelt schnell auf.
Eine Gruppe argumentierte, das Verhalten sei altbekannt und die Schuld liege primär bei Windows statt bei Proxmox. Das Microsoft-Betriebssystem erzwinge Sicherheitsmechanismen sehr rigide und erlaube es Administratoren kaum noch, diese abzuschalten, sobald die Hardware potenziell verwundbar erscheint. Linux-Umgebungen böten hier deutlich mehr Flexibilität, weshalb der Host-CPU-Modus dort meist problemlos skaliere.
Eine andere Perspektive stellte das Alter vieler Empfehlungen infrage. Einige Administratoren gaben zu bedenken, dass etliche Online-Tutorials schlicht veraltet seien und Einstellungen propagierten, die vor Jahren sinnvoll waren, modernen Virtualisierungsstandards jedoch nicht mehr entsprächen. Der saubere Weg bestehe in einer maßgeschneiderten CPU-Maskierung für die Cluster-Architektur, anstatt reflexartig den Host-Modus auszuwählen.
Ein dritter Standpunkt betonte die Abhängigkeit von der konkreten Prozessor-Generation. Neuere CPUs besitzen Hardware-Fixes gegen spekulative Sicherheitslücken, wodurch teure Software-Mitigations entfallen oder kaum noch ins Gewicht fallen. Auf solchen Plattformen verursacht der Host-CPU-Modus womöglich keine spürbare Verlangsamung. Das Problem tritt also nicht universell auf, kann im ungünstigen Fall jedoch verheerende Auswirkungen haben.
Veraltete Hardware, Altkonfigurationen und Überraschungen nach der Migration
Gewachsene Virtualisierungsumgebungen bringen eine zusätzliche Ebene an Komplexität mit sich.
Die betroffene Umgebung nutzte noch den Maschinentyp i440fx mit SeaBIOS, eine Konfiguration, die häufig bei Migrationen aus älteren VMware-Beständen übernommen wird. Das funktioniert zwar zuverlässig, allerdings basiert i440fx auf einer betagten PCI-Architektur im Vergleich zur modernen Q35-Plattform.
Techniker merkten an, dass i440fx zum Flaschenhals werden kann, sobald Workloads auf moderne Hochleistungsgeräte wie NVMe-Speicher, 10-Gigabit-Netzwerkverbindungen oder USB 3.x angewiesen sind. Q35, das intern auf PCIe aufbaut, gilt heute als Standardbasis für Neuinstallationen.
Die Umstellung auf Q35 und OVMF-Firmware stand bei dem betroffenen Team bereits auf der Roadmap, doch das CPU-Problem trat zutage, bevor diese Modernisierung abgeschlossen werden konnte.
Der Wechsel des CPU-Typs brachte zudem einen optischen Nebeneffekt mit sich: Windows zeigte im Geräte-Manager zeitweise die Bezeichnung "QEMU Virtual CPU version 2.5+" anstelle des echten Prozessornamens an. Das war rein kosmetischer Natur, verdeutlichte jedoch, wie viele Abstraktionsschichten zwischen der physischen Hardware und der virtualisierten Umgebung liegen und wie unerwartet diese Schichten ineinandergreifen können.
Die praktische Lösung: Ein weniger offensichtliches CPU-Modell
Die finale Lösung erwies sich als überraschend unkompliziert. Statt des Host-CPU-Modus konfigurierte das Team die virtuelle Maschine auf das Modell x86-64-v3 um, das einen modernen, standardisierten Befehlssatz bereitstellt, ohne den Host-Prozessor 1:1 zu spiegeln.
Diese Umstellung verhinderte, dass Windows die aggressiven Sicherheits-Mitigations im Gastsystem aktivierte. Die Speicherlatenz sank schlagartig, und die Arbeitsgeschwindigkeit normalisierte sich innerhalb von Sekunden.
Der Host-CPU-Modus ist keineswegs grundsätzlich fehlerhaft. In homogenen Clustern ohne Migrationsanforderungen kann er absolut sinnvoll sein. Blind davon auszugehen, dass er automatisch die schnellste Option darstellt, führt jedoch zu bösen Überraschungen. Insbesondere bei Windows-Workloads wie RDS-Servern oder latenzkritischen Datenbanken beeinflusst das gewählte CPU-Modell die Performance auf Wegen, die sich einer oberflächlichen Analyse zunächst entziehen.
Eine unscheinbare Einstellung mit gravierenden Folgen
Die Virtualisierungswelt ist voller Parameter, die harmlos wirken, bis sie unerwartete Wechselwirkungen entfalten. Die Auswahl des CPU-Typs schlummert unscheinbar in den VM-Einstellungen, wird nach dem Setup selten hinterfragt und von vielen Administratoren nach der Inbetriebnahme nie wieder angerührt. Dennoch zeigt dieser Fall eindrücklich, wie massiv ein einzelner Parameter das Gesamtsystem beeinflussen kann: Er steuert Sicherheits-Flags, triggert Schutzmechanismen des Gastbetriebssystems und vervielfacht im schlimmsten Fall die Speicherlatenz ohne jede Vorwarnung.
Besonders tückisch ist, dass die daraus resultierende Trägheit in keinem Monitoring-Dashboard Alarm schlägt. Sie äußert sich primär im menschlichen Feedback, in vagen Beschwerden von Anwendern, die nicht technisch erklären können, was hakt, sondern nur spüren, dass das System zäher reagiert als gewohnt.
In diesem Fall stellte ein simpler Wechsel des CPU-Modells die gewohnte Reaktionsgeschwindigkeit wieder her, ganz ohne Hardware-Upgrades oder aufwendige Codeanpassungen. Manchmal besteht der größte Leistungsgewinn schlicht darin, zu erkennen, an welcher Stelle die vorhandene Infrastruktur unbemerkt gegen sich selbst arbeitet.