

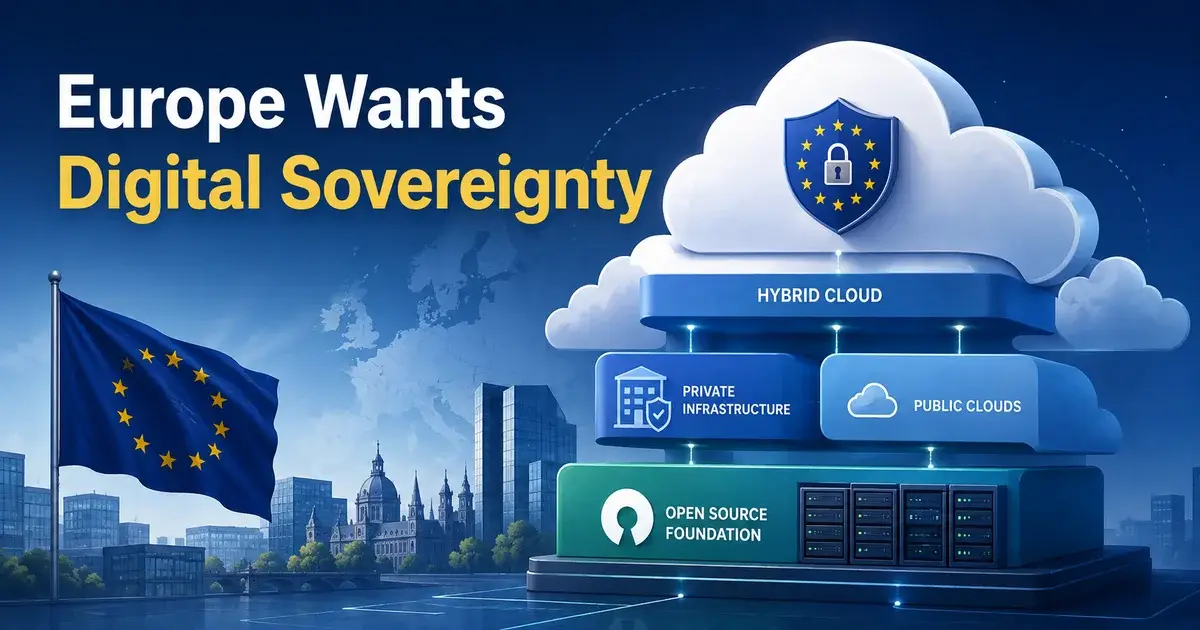
Digitale Souveränität: Open Source und Hybrid Cloud
In Europa wandelt sich digitale Souveränität von einem politischen Schlagwort zu einer verbindlichen Architekturanforderung. Im Juni 2026 bündelte die Europäische Kommission Open Source, Cloud- und KI-Kapazitäten, Halbleiterfertigung sowie strategische Autonomie in einem umfassenden Gesetzespaket zur Technologie-Souveränität. Für Infrastrukturteams folgt daraus eine klare Konsequenz: Sie müssen exakt wissen, welche Ebenen Ihres Technologie-Stacks Sie eigenständig kontrollieren, verschieben, auditieren und austauschen können.
Ein Fachartikel von Red Hat Italien aus dem August 2026 hebt hervor, dass Open Source und Hybrid Cloud den Kern einer nationalen Souveränitätsstrategie bilden. Da es sich hierbei um eine Brancheneinschätzung handelt, lohnt der Abgleich mit den offiziellen Dokumenten der Europäischen Kommission: Die Übereinstimmung ist beachtlich. Die Kommission verankert Open Source ausdrücklich im Zentrum technologischer Unabhängigkeit und entwirft ein einheitliches Rahmenwerk für Cloud- und KI-Souveränität.
Was bedeutet digitale Souveränität in der Praxis?
Digitale Souveränität bedeutet, die tatsächliche Kontrolle über kritische Technologieentscheidungen, Daten, Infrastrukturen und Abhängigkeiten zu behalten. Die Europäische Kommission beschreibt technologische Souveränität als die Fähigkeit, in der digitalen Welt unabhängig zu agieren und die Abhängigkeit von Anbietern außerhalb der EU spürbar zu reduzieren.
Diese Definition geht weit über den reinen Speicherort von Daten hinaus. Eine Datenbank kann physisch in Frankfurt betrieben werden, während die Steuerungsebene, Software-Urheberrechte, Support-Zuständigkeiten, kryptografische Schlüssel oder der Mutterkonzern außerhalb Europas liegen. Die Daten verbleiben lokal, doch wesentliche Kontrollebenen entziehen sich dem Zugriff.
Für ein IT-Infrastrukturteam übersetzt sich Souveränität in sehr greifbare Fragen: Lassen sich Daten in einem universell nutzbaren Format exportieren? Können Workloads ohne Neuprogrammierung auf einer alternativen Plattform laufen? Lassen sich wichtige Softwarekomponenten unabhängig prüfen oder ersetzen? Wer besitzt Administrationsrechte? Welcher Rechtsraum regelt den Betrieb? Und wie viel Zeit würde eine vollständige Migration in Anspruch nehmen?
Diese Fragen spiegeln exakt den praxisorientierten Ansatz wider, den wir in unseren Infrastrukturvergleichen verfolgen, wo die Gesamtkosten einer Plattform stets auch die Migrations- und Wiederherstellungspfade umfassen.
Warum stellt die EU Open Source ins Zentrum?
Die Open-Source-Strategie der Europäischen Kommission vom Juni 2026 betont, dass quelloffene Software die Abhängigkeit von Technologien außerhalb der EU verringern und die Kontrolle über kritische digitale Infrastrukturen stärken kann. Als zentrale Faktoren nennt sie Schutz vor Lock-in-Effekten, einsehbaren Quellcode, Wiederverwendbarkeit und die Förderung eines starken europäischen Technologie-Ökosystems.
Open Source bietet diesen Vorteil, weil kein einzelner Hersteller die Software in derselben Weise kontrolliert wie ein proprietäres Produkt. Eine Organisation kann den Code analysieren, auf beliebiger Hardware betreiben, Support bei alternativen Dienstleistern einkaufen und Fehlerkorrekturen direkt in die Community einbringen.
Dennoch ist Open Source nicht automatisch souverän. Ein Projekt kann von einer kleinen, überlasteten Maintainer-Gruppe abhängen. Ein Unternehmen kann freie Software nutzen, dabei aber Identitätsmanagement, Abrechnung, Backups und Automatisierung fest an proprietäre Clouddienste binden. Auch sogenannte „Source Available"-Lizenzen erwecken oft den Eindruck von Offenheit, schränken die tatsächliche Nutzungsfreiheit im Ernstfall jedoch drastisch ein.
Der Maßstab lautet daher Kontrolle statt Ideologie: Open Source beweist seinen Wert genau dann, wenn es eine reale, belastbare Handlungsalternative eröffnet.
Warum dominiert die Hybrid Cloud die Souveränitätsdebatte?
Eine hybride Cloud-Architektur erlaubt es Organisationen, Workloads gezielt auf unterschiedliche Umgebungen zu verteilen, anstatt einen einzelnen Cloud-Hyperscaler zum Standard für sämtliche Systeme zu erklären. Hochsensible Daten und Kernanwendungen verbleiben auf selbst kontrollierter Infrastruktur, während Standarddienste dort genutzt werden, wo Skaleneffekte und gemanagte Plattformen wirtschaftlich sinnvoll sind.
Dieser Ansatz deckt sich mit dem Cloud and AI Development Act der Europäischen Kommission von 2026, der Souveränität als abgestuftes Modell unterschiedlicher Sicherheitsanforderungen versteht, statt eine starre Ja-oder-Nein-Klassifizierung vorzusehen.
Dieses Denkmodell entspricht der betrieblichen Realität: Nicht jede Webanwendung verlangt das höchste Maß an digitaler Souveränität. Eine öffentlich zugängliche Marketing-Website besitzt ein völlig anderes Risikoprofil als eine zentrale Bürger- oder Identitätsdatenbank.
Eine hybride Architektur funktioniert allerdings nur, wenn Schnittstellen bewusst definiert werden. Wenn jede Anwendung proprietäre Datenbanken, Ereignisbusse, Identitätsdienste und Monitoring-Pipelines eines Anbieters voraussetzt, bringt der Betrieb einiger lokaler VMs kaum echte Unabhängigkeit.
Passt Proxmox in eine Strategie für digitale Souveränität?
Proxmox VE eignet sich hervorragend für solche Konzepte, da es Organisationen eine quelloffene Virtualisierungsplattform an die Hand gibt, die im eigenen Rechenzentrum oder bei regionalen Hosting-Partnern betrieben werden kann. Auf der Hypervisor- und Private-Cloud-Ebene lassen sich Abhängigkeiten damit wirksam reduzieren. Das Souveränitätsproblem der gesamten Anwendungsebene löst es jedoch nicht allein.
Unser Proxmox-Leitfaden verdeutlicht die Differenzierung zwischen der Kontrolle über die Plattformebene und der Beherrschung aller übrigen Abhängigkeiten. Proxmox VE sichert die Hoheit über virtuelle Maschinen, Container, Storage-Integration, Netzwerkkonfigurationen, Clusterbildung und Backups. Die darauf ausgeführten Anwendungen können dennoch von proprietären Datenbanken, SaaS-Identitätsdiensten, externen Schnittstellen oder stark konzentrierten Hardware-Lieferketten abhängen.
Die realistische Bewertung bleibt pragmatisch: Eine offene Virtualisierungsschicht erweitert Handlungsspielräume erheblich, begründet für sich allein jedoch noch keine vollkommene Unabhängigkeit.
Was muss ein belastbarer Cloud-Ausstiegsplan enthalten?
Ein tragfähiger Ausstiegsplan regelt die Migration, bevor der Dienstleistungsvertrag unterzeichnet wird. Lautet die Antwort bei Projektbeginn lediglich „Darum kümmern wir uns später", handelt es sich nicht um eine Strategie, sondern um eine ungeprüfte Abhängigkeit.
Beginnen Sie bei Datenformaten und Transfervolumen: Klären Sie verbindlich, wie Daten exportiert werden können, welche Zeitspannen dafür anfallen, welche Gebühren für Datentransfers berechnet werden und ob Anwendungs-Metadaten vollständig erhalten bleiben. Ein Testexport von zehn Terabyte liefert mehr Erkenntnisse als jedes Architekturschaubild.
Analysieren Sie anschließend die Identitätsstrukturen: Hängen alle Administratoren, Maschinenkonten, Anwendungstoken und Zugriffsberechtigungen am Identitätssystem des Cloud-Anbieters, mutiert ein Wechsel des Compute-Providers primär zu einem komplexen IAM-Migrationsprojekt.
Erfassen Sie alle gemanagten Dienste, für die es andernorts keine 1:1-Entsprechung gibt. Bestimmte Dienste bewusst zu nutzen, kann betrieblich sinnvoll sein; entscheidend ist, dass Abhängigkeiten geplant eingegangen und nicht aus Bequemlichkeit als Standard gewählt wurden.
Führen Sie schließlich eine praktische Testmigration im kleinen Maßstab durch. Portabilität lässt sich nicht vertraglich zusichern, sie muss technisch erprobt werden.
Reicht ein europäischer Eigentümer für echte Souveränität aus?
Nein. Eine europäische Eigentümerstruktur minimiert rechtliche und außenwirtschaftliche Risiken, ersetzt jedoch keine technische Kontrolle. Ein europäischer Anbieter, dessen Dienste auf einer eng verzahnten, außereuropäischen proprietären Technologie aufbauen, erbt alle wesentlichen Abhängigkeiten dieser Basisschicht.
Umgekehrt gilt: Ein außereuropäischer Hyperscaler, der transparente Verschlüsselungskonzepte, vertragliche Garantien, lokalen Betrieb und offene Exportwerkzeuge bereitstellt, kann für Workloads mit mittlerem Schutzbedarf eine sicherere Wahl sein als eine nominell europäische Plattform mit lückenhafter technischer Reife.
Aus diesem Grund definiert der europäische Rahmen für Cloud-Souveränität gestaffelte Vertrauensstufen. Unterschiedliche Anwendungen verlangen differenzierte Kontrollmechanismen; die Eignung eines Anbieters muss technisch belegt werden, statt sich auf den Firmensitz zu verlassen.
Wenn Sie tiefere Teile Ihres Stacks selbst betreiben, wird die Debatte in unserem Storage-Bereich konkret: ZFS, Ceph, Proxmox Backup Server, NFS und S3-kompatible Objektspeicher bringen jeweils spezifische Vor- und Nachteile hinsichtlich Betrieb und Portabilität mit sich.
Handlungsempfehlungen für IT-Teams in Europa
Klassifizieren Sie Ihre IT-Workloads nach den konkreten Konsequenzen eines externen Ausfalls und richten Sie Ihre Souveränitätsanforderungen gezielt an den Systemen mit dem höchsten Schutzbedarf aus. Vermeiden Sie den unrealistischen Ansatz, sämtliche Dienste pauschal aus der Public Cloud abzuziehen. Konzentrieren Sie sich stattdessen auf jene Kernsysteme, bei denen ein Kontrollverlust geschäftskritisch wäre.
Setzen Sie bei diesen Kernanwendungen konsequent auf offene Standards, dokumentierte APIs, austauschbare Komponenten, unabhängige Backup-Infrastrukturen und erprobte Migrationspfade. Stellen Sie Identitätsverwaltung und kryptografische Schlüssel unter eigene Kontrolle. Dokumentieren Sie bewusst, welche proprietären Abhängigkeiten Sie akzeptieren, weil deren Mehrwert die späteren Ausstiegskosten rechtfertigt.
Betrachten Sie Open Source als Werkzeug zur Wahrung Ihrer Handlungsfreiheit, nicht als bloßes Gütesiegel. Wenn Ihrem Team das Know-how fehlt, eine quelloffene Plattform selbst zu patchen, zu überwachen und im Notfall wiederherzustellen, kann der Eigenbetrieb die Ausfallsicherheit gefährden, selbst wenn er theoretische Unabhängigkeit verspricht.
Eine hochgradig verwaltete proprietäre Cloud bleibt dort legitim, wo Entwicklungsgeschwindigkeit wichtiger ist als infrastrukturelle Unabhängigkeit und die Geschäftsprozesse diese Abhängigkeit verkraften. Souveränität entfaltet ihre Stärke durch risikobasierte Entscheidungen; sie wird zu teurem Aktionismus, wenn jedes System nach demselben Schema behandelt wird.
Häufig gestellte Fragen
Was bedeutet digitale Souveränität im Cloud-Computing?
Die Europäische Kommission definiert technologische Souveränität als Europas Fähigkeit, eigenständig zu handeln, indem Schlüsseltechnologien, Daten und Infrastrukturen kontrolliert und strategische Abhängigkeiten abgebaut werden. In der Cloud-Architektur reicht dies weit über den reinen Datenspeicherort hinaus und umfasst Softwarekontrolle, Portabilität und Rechtsfragen.
Warum ist Open Source für die digitale Souveränität so wichtig?
Die Open-Source-Strategie der Europäischen Kommission vom Juni 2026 stellt Open Source ins Zentrum der Technologiepolitik, weil überprüfbarer und wiederverwendbarer Code Lock-in-Effekte verringert. Dennoch erfordert auch Open Source professionellen Betrieb und verlässliches Lieferketten-Management.
Ist eine Hybrid Cloud automatisch souverän?
Nein. Eine Hybrid Cloud erleichtert zwar die flexible Wahl des Betriebsortes, die Souveränität hängt jedoch an der Architektur. Proprietäre Steuerungsebenen, proprietäre Datenformate oder externe Identitätsabhängigkeiten können auch in hybriden Umgebungen starke Bindungen an einzelne Anbieter erzeugen.